 테크·IT
2024년부터 2026년 상반기까지 SKT·쿠팡·티빙·YES24·롯데카드처럼 일상에서 쓰는 서비스가 연달아 터지면서, 「내 정보는 아직 안전하다」는 전제가 무너졌다. 개인정보보호위원회 집계만 봐도 유출 신고는 2024년 307건에서 2025년 447건으로 45.6% 늘었고, 해킹이 원인의 62% 를 차지한다. 이 글은 최근 2년 내 주요 유출 사고 경위를 사례별로 정리하고, 2차 인증(2FA/MFA), 비밀번호 관리자, 명의·금융 보호, 유출 조회까지 개인이 당장 쓸 수 있는 방어 수단을 한 흐름으로 묶는다. 과징금·피해 규모는 조사·소송 진행 중인 사안이 많으므로, 최종 수치는 개인정보보호위원회·각 기업 공식 발표를 함께 확인하는 것이 안전하다.
1. 2024~2026 국내 대형 유출 사고 한눈에 보기
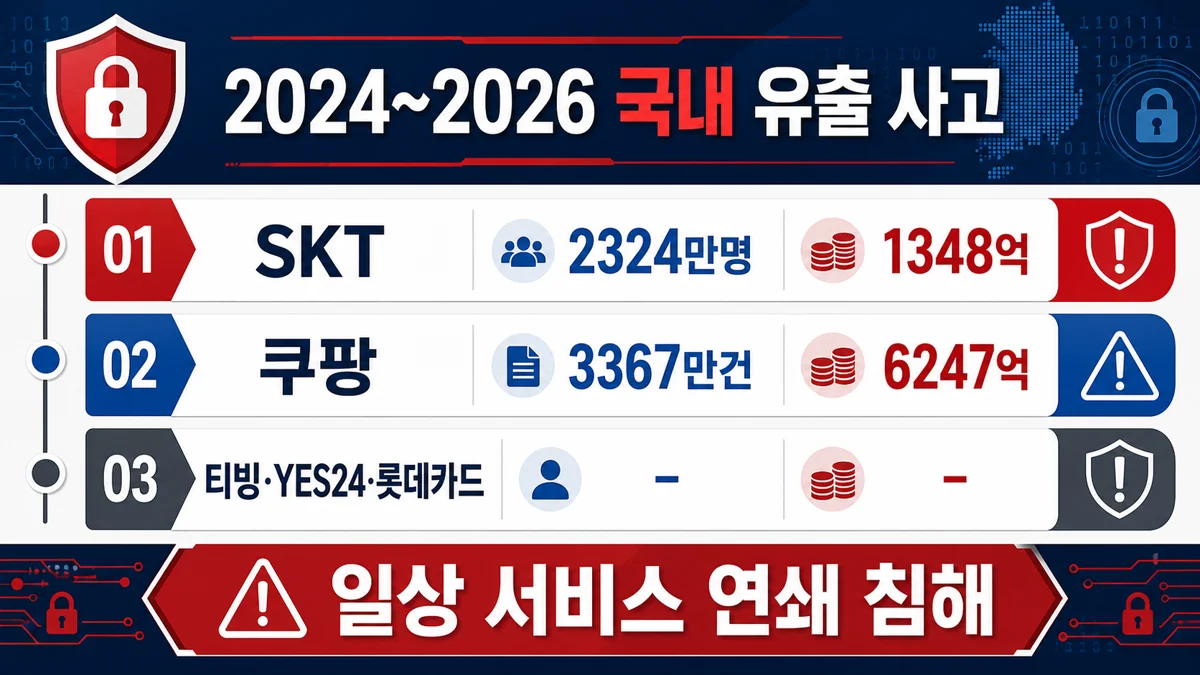
통신·커머스·OTT·금융·명품·중개 플랫폼까지 영역이 달라도 공통점은 분명하다. 알려진 취약점 방치, 민감정보 평문 저장, 침입 정황 늦은 대응, 한 번 털린 식별정보의 재활용 네 가지가 반복된다.
| 사고 | 시기 | 피해 규모(보도·조사 기준) | 핵심 유출 항목 | 과징금(확정·보도) |
|---|---|---|---|---|
| SK텔레콤 | 2025년 4월 적발 | 이용자 약 2,324만 명(25종) | 휴대폰번호, IMSI, 유심 인증키(Ki·OPc) | 1,348억 (2025.8) |
| KT 펨토셀 | 2025년 8~9월 | 소액결제 피해 수백 건, 유출 가능 5,561명 | IMSI 등 | 조사·처분 진행 |
| LG유플러스 | 2023년 1월 + 2025년 정황 | 약 30만 건(2023) | 고객 개인정보 | 68억 (2023) |
| 쿠팡 | 2025년 6~11월 | 이름·이메일 3,367만~3,750만 건 | 이름, 주소, 전화, 이메일, 주문·공동현관 비밀번호 | 6,247억 (2026.6) |
| 티빙 | 2026년 5~6월 | 회원 전원 대상 침해 | ID, CI·DI, 휴대폰, 환불계좌(암호화) | 조사 중 |
| YES24 | 2025년 6·8월 | 회원 약 2,000만 | 회원정보(유출 정황) | 조사·처분 진행 |
| 롯데카드 | 2025년 8~9월 | 약 297만 명(카드번호·CVC 28만) | 카드번호, CVC | 96억 |
| 명품 3사 | 2026년 2월 처분 | 합계 약 555만 명 | 회원정보 | 360억 |
| GS리테일 | 2024.6~2025.2 | GS25 9만, GS샵 158만 | 이름, 연락처, 주소, 통관고유부호 | 조사·처분 진행 |
| 듀오(결혼) | 2025년 1월 | 약 43만 명 | 신체·소득 등 민감 프로필 | 조사·처분 진행 |
2025년 한 해 정부·언론 집계로는 유출 규모가 7,000만 건에 육박한다는 추산도 나왔다. 보안업체 추산에 따르면 다크웹에 올라온 전 세계 개인정보는 2025년 초 기준 약 900억 건, 그중 한국인 관련이 약 4억 6,000만 건 수준이며, 한국인 정보는 건당 30~100달러로 미국(10~20달러)보다 3~10배 비싸게 거래되는 경우가 보고됐다.
2. SK텔레콤 — 4년 잠복 유심 해킹
SKT 사고는 단발 침입이 아니라 2021년 8월부터 약 4년간 이어진 장기 침투다. 해커는 관리망 서버에 원격조종 프로그램을 심고, 암호화되지 않은 서버 계정정보(ID·비밀번호 약 4,899개)로 코어망에 접근했다. 이미 공개됐던 더티카우(DirtyCow) 취약점(미패치)으로 관리자 권한을 얻은 뒤 홈가입자서버(HSS)에 흔적을 거의 남기지 않는 BPFDoor 악성코드를 설치했다. 2022년 6월 통합고객인증시스템(ICAS)까지 침투했고, 2025년 4월 18일 9.82GB 규모 개인정보가 외부로 빠져나갔다.
2.1. 유출 규모와 핵심 위험
- 휴대전화번호·IMSI 기준 유출 건수는 약 2,696만 건, 실제 피해자(알뜰폰 포함·중복 제거)는 2,324만 4,649명으로 집계됐다.
- 유출 항목 25종에 유심 인증키(Ki)·OPc 가 포함됐다. 연락처 유출을 넘어 SIM 클로닝(복제폰) 제작에 악용될 수 있는 값이다.
- SKT는 인증키 2,600만 건 이상을 암호화 없이 평문 저장했고, 인터넷망·내부망 분리도 사실상 미흡했다는 지적을 받았다.
- 2022년 2월 HSS 비정상 접속 정황을 인지하고도 추가 점검을 하지 않았다는 점이 과징금 가중 요인이 됐다.
개인정보보호위원회는 2025년 8월 안전조치 의무 위반 등으로 과징금 1,347억 9,100만 원, 유출 통지 지연 과태료 960만 원을 부과했다. SKT는 2026년 1월 과징금 취소 행정소송을 제기해 최종 금액은 법원 판단을 기다리는 상태다. 사고 이후 SKT는 FDS 2.0 등 망 단계 검증을 강화해 불법 복제 단말 접속을 막으려 했다.
3. KT·LG유플러스 — 물리 접근과 통신3사 연쇄
3.1. KT 펨토셀(마이크로셀) 사건
KT 사건은 원격 서버 해킹과 성격이 다르다. 불법 초소형 기지국(펨토셀) 을 차량 등에 실어 인근 KT 가입자 단말을 가짜 기지국에 붙게 만든 뒤 IMSI 등을 가로채, 본인 모르게 모바일 상품권·소액결제를 일으킨 물리 접근형 범죄다. 알려진 피해는 수백 건·약 1억 7천만 원 규모이고, KT는 펨토셀 경로로 5,561명 정보 유출 가능성을 개인정보위에 신고했다. 「해킹 = 원격 침입만」이 아니라는 사례다.
3.2. LG유플러스
2023년 1월 약 30만 건(중복 제거) 고객 정보가 불법 거래 사이트에 유출됐고 과징금 약 68억 원이 부과됐다. 2025년 정부 조사 과정에서 SKT·KT에 이어 LG유플러스에서도 유출 정황이 확인되며 이동통신 3사가 모두 뚫린 그림이 완성됐다.
4. 쿠팡 — 내부자·JWT 키 유출과 역대 최대 과징금
쿠팡 사건은 외부 해커 침입이 아니라 퇴사한 중국 국적 전 직원이 탈취한 JWT 서명키로 DB에 접근한 내부자 위협(Insider Threat) 사례로 주목받았다.
4.1. 경위 타임라인
- 2025년 6월 24일 — 퇴사자가 보유한 서명키로 해외 서버를 경유해 고객 DB 무단 접근 시작.
- 약 5개월간 탐지되지 않은 채 이름·주소·전화·이메일·주문정보 등 대량 조회.
- 2025년 11월 16일경 — 「비밀번호를 알고 있다」는 협박 메일이 일부 고객에게 도달.
- 11월 18~19일 — 트래픽 이상으로 침해 인지, 경찰 신고(당시 신고 규모는 약 4,500건 수준).
- 11월 30일 — 민관합동조사단, 3,000만 계정 이상 유출 정황.
- 2026년 2월 10일 — 정부 발표, 이름·이메일 3,367만여 건 유출·배송지 목록 1억 4,000만 건 조회 확인.
- 2026년 6월 10~11일 — 개인정보위 과징금 총 6,246억 8,100만 원 + 과태료 1,680만 원.
4.2. 유출 항목과 집계 기준 차이
| 구분 | 내용 |
|---|---|
| 정부 확인 유출 | 이름·이메일 등 3,367만 건, 개인정보위 인정 피해자 약 3,750만 명 |
| 별도 위반 | 1,117만 명 온라인 활동기록(방문·IP 등) 무단 수집 |
| 결제정보 | 카드번호·계좌 등 미포함(보도 기준) |
| 쿠팡 주장 | 접근 가능 계정 3,370만이지만 실제 저장·보관은 약 3,000건, 제3자 공유 없이 삭제 |
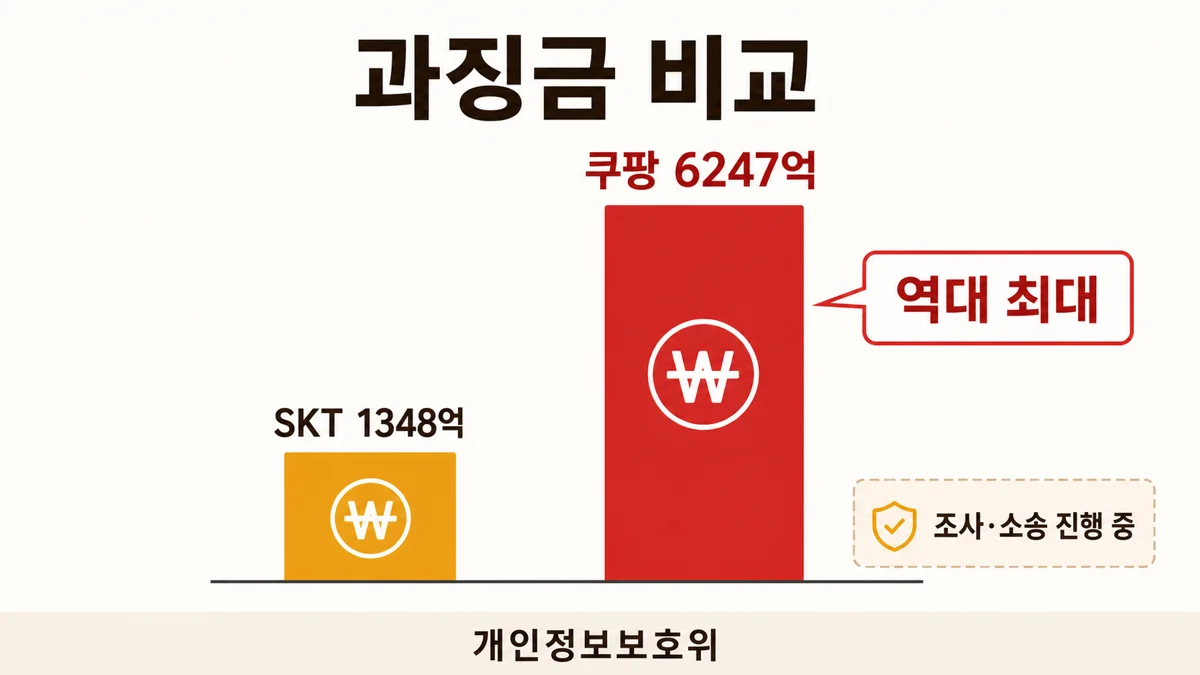
과징금 6,247억 원은 유출 4,236억 + 무단수집 2,011억으로 나뉜다. SKT 1,348억을 크게 넘는 개인정보 유출 사고 역대 최대다. 쿠팡 모회사 CPNG(나스닥) 는 시장이 1조 원대 과징금을 우려했으나 실제 약 4.1억 달러 수준으로 나오자 발표 당일 14% 급등(2022년 11월 이후 최고 일간 상승)하는 안도 랠리가 나왔다. 다만 2026년 연초 대비 주가는 약 26% 하락한 상태에서 불확실성이 걷히며 반등한 구조다. 쿠팡은 행정소송을 예고했다.
핵심 교훈은 퇴사자 계정·서명키 회수, 대량 조회 이상탐지, KMS 기반 키 관리가 외부 방화벽만큼 중요하다는 점이다.
5. 티빙·YES24·롯데카드·명품·GS리테일·듀오
5.1. 티빙(2026년 5~6월)
2026년 5월 30일경 DB 직접 침입, 6월 2일경 해커가 회원 정보 파일을 외부 전송. 유출 항목에 CI(연계정보)·DI(중복가입확인정보) 가 포함됐다. CI는 여러 사이트에서 동일인을 잇는 디지털 마스터키에 가깝고, 다른 유출과 결합하면 맞춤형 스미싱·사칭 위험이 커진다. 비밀번호는 단방향 암호화, 환불계좌는 암호화 저장이나 CI는 재발급·변경이 불가해 2차 피해가 길게 이어질 수 있다.
5.2. YES24(2025년 6·8월)
6월 9일 랜섬웨어로 전 서비스 마비, 피해 추산 100억 원대. 초기 「유출 없음」 입장이었으나 조사에서 비정상 회원 정보 조회 정황이 확인됐고, 8월 재공격까지 이어져 1차 대응 부실이 지적됐다. 최근 랜섬웨어는 암호화·금전요구에 외부 유출 협박·DDoS 를 더하는 다중 협박 형태로 진화한다.
5.3. 롯데카드(2025년 8~9월)
약 297만 명 정보 유출, 그중 약 28만 명은 카드번호·CVC 까지 노출. CVC 유출은 부정결제로 직결된다. 「암호화 미흡」으로 과징금 약 96억 원.
5.4. 명품 3사 — 루이비통·디올·티파니(2026년 2월)
합계 약 555만 명. 루이비통은 직원 기기 악성코드 → SaaS 계정 탈취, 디올·티파니는 직원 보이스피싱으로 계정을 넘긴 사회공학 유형. 과징금 총 약 360억(루이비통 단독 213억 8,500만 원).
5.5. GS리테일·듀오
GS리테일 — GS25 약 9만, GS샵 158만 건. 2024년 6월~2025년 2월 크리덴셜 스터핑(다른 곳에서 털린 ID/비밀번호 자동 대입)으로 9개월 지속 유출.
듀오(결혼중개) — 43만 명 프로필(신체·소득·가족관계 등) 통째 유출, 공개 지연이 논란.
5.6. 그 외
정부24 영역 유출(생활기록부·납세증명서 등 1,233명분), 넷마블 등 추가 사례가 보도됐다. IBM 2024년 보고서 기준 전 세계 데이터 유출 1건당 평균 비용 488만 달러(약 67억 원) 로 사상 최고치였고, 인터넷에 유포된 도난 자격증명은 150억 개를 넘는다는 연구도 있다.
6. 유출 사고가 공통으로 보여 주는 패턴
| 패턴 | 대표 사례 | 개인에게 주는 시사 |
|---|---|---|
| 알려진 취약점 미패치 | SKT 더티카우 | OS·앱 보안패치는 기업만의 문제가 아님 |
| 민감정보 평문 저장 | SKT Ki·OPc, SKT 계정 4,899개 | 서비스 신뢰와 무관하게 저장 방식은 알 수 없음 → 계정 단위 방어 필요 |
| 침입·이상 징후 지연 대응 | SKT HSS 접속, YES24, 쿠팡 대량 조회 | 유출 통지 전에도 비밀번호·2FA부터 강화 |
| 식별정보 재활용 | GS샵 크리덴셜 스터핑, 티빙 CI | 사이트마다 다른 비밀번호 필수 |
| 사람·내부자 공격 | 쿠팡 퇴사자, 명품 3사 피싱 | 링크·전화·「아는 척」 문자에 경계 |
7. 제재·통계와 경각심 — 왜 지금 행동해야 하나
개인정보보호위원회는 2025년 227건을 조사·처분해 과징금 40건·1,677억 원, 과태료 125건·약 5.9억 원을 부과했다. 전년 대비 과징금·과태료가 172% 늘었다. 해킹 원인 중 랜섬웨어·웹셸 등 악성코드가 35%, SQL 인젝션 등 웹 취약점 12%, 관리자 페이지 비정상 접속 8%였다.
2026년 9월 11일부터는 고의·중과실 대규모 유출 시 전체 매출의 최대 10%까지 과징금을 매길 수 있는 강화 제재가 시행된다(현행은 관련 매출 3% 상한). 기업 제재가 세져도 이미 털린 정보는 되돌리기 어렵다는 점은 변하지 않는다.
다크웹에서는 한국인 정보에 프리미엄이 붙는다. 신용카드 정보가 건당 약 2만 원, 여권 스캔본이 150만 원대, 계정 묶음이 건당 1,000원(최소 1,000건) 에 거래된 사례가 보고됐다. 「나는 예외」가 아니다 — SKT만 해도 2,300만 명 규모였고, 평범한 이용자라면 이름·전화·이메일 중 무언가는 이미 유출됐다고 보는 편이 안전하다.
| 경각심 근거 | 요약 |
|---|---|
| 유출은 평생 따라붙음 | 다크웹 정보는 삭제·재조합·재판매 반복 |
| 한국인 정보 가치 높음 | 디지털 결제·본인인증 인프라 → 표적 프리미엄 |
| 공격 자동화·사회공학 | 크리덴셜 스터핑 봇, 직원 피싱, 랜섬웨어 서비스화 |
| 사후 수습 한계 | 부정결제·명의도용 대출은 되돌리기 어렵다 |
| 사전 방어 비용 낮음 | 관리자·2FA·안심차단은 한 번 설정으로 대부분 차단 |
8. 2차 인증이 필요한 이유
핵심 전제는 비밀번호는 이미 유출됐다고 가정하는 것이다. 위 사고들처럼 수천만 건 단위 계정정보가 한꺼번에 나가고, 같은 비밀번호를 여러 사이트에 쓰는 재사용이 흔하면 크리덴셜 스터핑(자동 대입)이 일상화된다. 2차 인증은 비밀번호가 맞아도 두 번째 관문에서 막는다.
2FA/MFA는 서로 다른 종류의 증거를 요구한다.
| 요소 유형 | 예 | 특징 |
|---|---|---|
| 아는 것 | 비밀번호, PIN | 유출·재사용에 취약 |
| 가진 것 | 휴대폰, 인증앱, 보안키 | 물리·기기 분실 시 복구 설계 필요 |
| 본인 | 지문, 얼굴 | 기기 잠금과 연동 |
CI·인증키처럼 바꿀 수 없는 식별정보가 새도, 계정 단위 2FA와 통신사 FDS 같은 망 단계 검증이 실제 악용을 어렵게 만든다.
9. 2FA 수단별 안전 등급
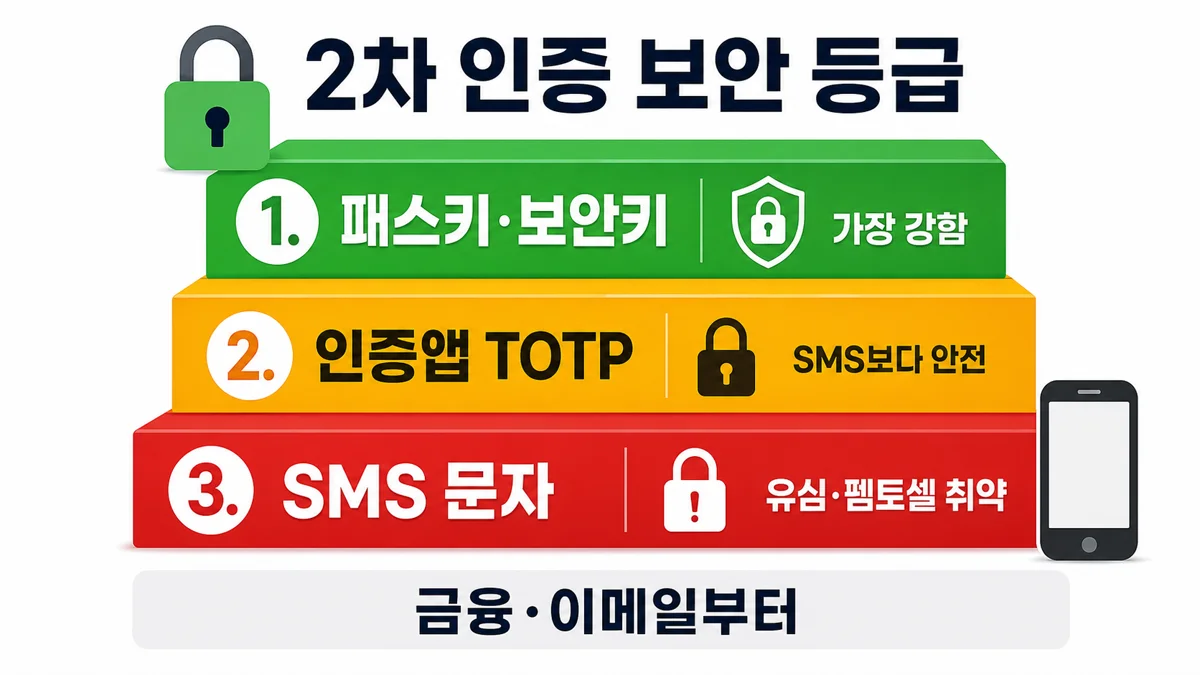
SKT·KT 사례는 SMS 문자 인증의 한계를 그대로 보여 준다. 유심 키 유출, SIM 스와핑, 펨토셀 문자 가로채기에 SMS는 취약하다.
| 순위 | 수단 | 장점 | 단점 |
|---|---|---|---|
| 1 | 패스키(FIDO2/WebAuthn) · 하드웨어 보안키 | 피싱·서버 유출에 강함, 공개키 방식 | 기기·복구 설계 필요 |
| 2 | 인증 앱(TOTP) · 푸시 승인 | SMS보다 훨씬 안전 | 기기 분실 시 복구 코드 필요 |
| 3 | SMS 문자 | 설정 쉬움, 없는 것보다 낫음 | SIM·기지국 공격에 취약 |
우선순위는 금융·이메일·통신사·간편로그인(구글·애플·카카오) 처럼 다른 계정의 열쇠가 되는 계정부터 패스키 또는 인증앱으로 거는 것이다.
10. 비밀번호 관리자 — Bitwarden·1Password·Proton Pass
GS리테일 사례가 말해 주듯 비밀번호 재사용은 한 곳 유출이 전 계정 탈취로 번지는 가장 흔한 경로다. 사이트마다 16자 이상·무작위·서로 다른 비밀번호를 쓰되, 비밀번호 관리자로 생성·저장·자동입력하는 것이 정석이다.
| 서비스 | 특징 | 적합한 사용자 |
|---|---|---|
| Bitwarden | 오픈소스, 무료 플랜 넉넉, 투명성 높음 | 가성비·무료 시작 |
| 1Password | UI/UX·가족 공유·여행 모드 | 편의성·유료 OK |
| Proton Pass | 스위스 기반, hide-my-email(별칭) 강점 | 프라이버시·이메일 분산 |
어느 것을 쓰든 마스터 비밀번호를 길고 고유하게 만들고, 관리자 계정 자체에 2FA를 거는 것이 필수다. Proton Pass·Apple·SimpleLogin·Firefox Relay 같은 별칭 이메일은 한 사이트 유출 시 다른 계정과 연결을 끊는 데도 유리하다.
11. 금융·명의 보호 — 한국 무료 서비스
| 서비스 | URL·경로 | 기능 |
|---|---|---|
| 명의도용방지서비스 | msafer.or.kr, PASS 앱 | 명의 통신 가입·번호이동 시 알림·차단 |
| 여신거래 안심차단 | 금융사 앱·영업점, credit4u.or.kr 조회 | 신규 대출·카드발급 전면 차단 |
| 비대면 계좌개설 안심차단 | 금융사 앱 | 명의도용 계좌개설 차단(여신 안심차단과 병행 권장) |
| 계좌정보통합관리(어카운트인포) | 금융결제원 | 내 명의 전 계좌·카드 조회 |
여신거래 안심차단은 2024년 8월 도입. 가입 시 금융권 전반에서 신규 대출·카드론·카드발급이 즉시 막힌다. 본인이 실제 대출·카드 발급이 필요할 때만 잠시 해제했다가 다시 켜는 방식이 현실적이다. 롯데카드 유형 사고에 연루됐다면 카드 재발급과 결제 즉시 알림도 함께 켜 두는 편이 좋다.
12. 유출 여부 확인과 피해 탐지
| 도구 | 용도 | 사용법 요약 |
|---|---|---|
| Have I Been Pwned | 해외 유출(이메일) | haveibeenpwned.com에 이메일 입력 → breach 목록 확인 → Notify me 등록 |
| 털린 내 정보 찾기 | 국내·다크웹 유통 | kidc.eprivacy.go.kr 본인인증 후 아이디·비밀번호 유출 조회 |
| 개인정보포털 | 잔존 데이터 축소 | privacy.go.kr — 회원탈퇴·본인확인 내역 |
| 각 기업 유출 조회 | SKT·티빙 등 | 사고 후 기업이 여는 전용 조회 페이지 |
| 신고 | 피해·침해 | KISA 118, 보이스피싱·해킹 182 |
유출로 확인된 계정은 즉시 비밀번호 변경(같은 비밀번호 쓴 다른 사이트 포함), 2FA/패스키 설정, 필요 시 카드 재발급 순으로 처리한다. OTP 복구 코드는 인증 기기와 분리 보관한다. 인증 앱은 Aegis·Ente Auth처럼 암호화 백업이 되는 것을 쓰면 기기 교체 시에도 옮기기 쉽다. 신용조회 알림으로 내 명의 대출·조회 이력도 주기적으로 확인할 수 있다.
13. 패스키·여신 안심차단·유출 조회 실전 절차
13.1. 패스키(Passkey) 설정
구글 — myaccount.google.com/signinoptions/passkeys → 「패스키 만들기」→ 기기 지문·얼굴·PIN 확인. 다른 기기는 QR 스캔.
애플(iPhone) — 설정 → Apple 계정 → iCloud → 「암호 및 키체인」 동기화 ON → 각 서비스 보안 메뉴에서 Face ID/Touch ID로 패스키 저장.
패스키를 쓰더라도 복구 이메일·전화·복구 코드는 반드시 따로 보관한다. 1Password·Bitwarden·Proton Pass는 패스키를 기기 간 공유하는 데도 쓸 수 있다.
13.2. 여신거래 안심차단 신청
- 이용 은행·카드사 앱 → 설정/보안 → 「여신거래 안심차단」신청, 또는 영업점 방문(신분증).
- credit4u.or.kr에서 가입 여부·상태 조회.
- 실제 대출·카드 발급 필요 시에만 일시 해제 → 완료 후 재가입.
비대면 계좌개설 안심차단은 같은 경로에서 함께 신청하는 것을 권한다.
13.3. 유출 조회 실행 순서
- Have I Been Pwned + 털린 내 정보 찾기로 현재 상태 점검.
- 유출·중요 계정(이메일·금융·구글/애플) 비밀번호 고유화 + 패스키/2FA.
- 여신 안심차단 + 명의도용방지 가입.
- privacy.go.kr에서 안 쓰는 서비스 탈퇴로 노출 면적 축소.
14. 일상 습관과 사회공학 공격 대응
명품 3사·티빙 CI 유출이 보여 주듯 공격은 시스템보다 사람을 먼저 노린다.
- 이름·주문·주소를 아는 척하는 문자·전화는 오히려 의심한다.
- 문자 링크는 누르지 않고, 기관·기업은 공식 앱·직접 검색한 번호로 확인.
- 수사기관·금융기관은 전화로 계좌이체·앱 설치를 요구하지 않는다.
- OS·브라우저·앱 보안패치 최신 유지, 출처 불명 APK 설치 금지.
- 공용 Wi-Fi에서 금융거래 자제, 필요 시 신뢰 VPN.
- 가입 시 불필요한 개인정보 최소 입력, 안 쓰는 서비스 탈퇴.
15. 상황별 최종 선택표
| 상황 | 우선 조치 |
|---|---|
| SKT·KT·LG 등 통신사 이용 | 유출 조회, 유심 재발급 검토, SMS 2FA → 인증앱/패스키 전환, 명의도용방지 |
| 쿠팡·커머스 유출 | 비밀번호·공동현관 비밀번호 변경, 주문내역 아는 척 피싱 경계 |
| 티빙·CI 유출 | CJ ONE·연동 계정 알림 확인, 맞춤형 스미싱 경계 |
| 롯데카드·카드 유출 | 카드 재발급, 결제 알림 ON, 여신 안심차단 |
| 아직 유출 통지 없음 | 비밀번호 관리자 + 핵심 계정 2FA + HIBP·털린 내 정보 점검 |
| 대출·카드 발급 계획 없음 | 여신 안심차단 상시 ON, 필요 시만 해제 |
16. 마무리
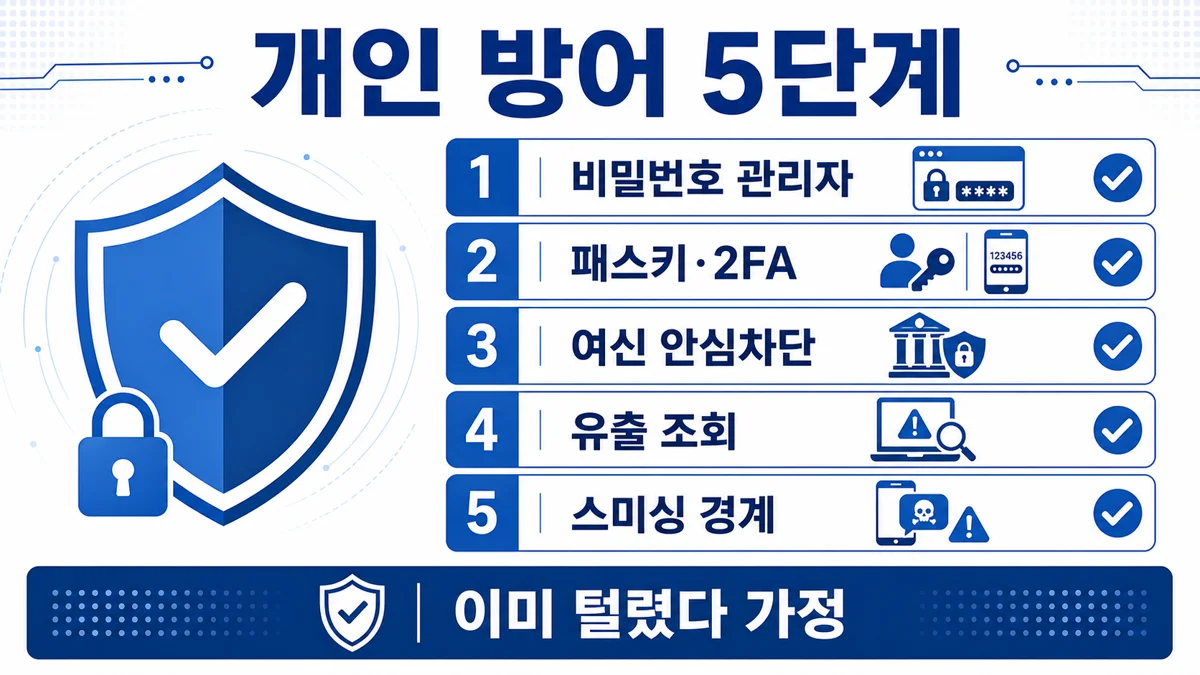
앞에서 다룬 국내 개인정보 유출 연쇄와 2차 인증·계정 보호의 핵심만 짧게 정리한다.
- 2024~2026 SKT·쿠팡·티빙·YES24·롯데카드·명품·GS·듀오 등 일상 서비스가 연달아 터졌고, 쿠팡 6,247억·SKT 1,348억은 제재 강도의 척도다.
- 유출은 일회성이 아니라 다크웹 거래·크리덴셜 스터핑·맞춤형 피싱으로 수년간 이어질 수 있다.
- 개인 방어의 출발점은 「이미 털렸다」 가정 — 유출 자체를 막기보다 악용을 막는 구조를 만드는 것이다.
- 비밀번호 관리자로 사이트마다 다른 비밀번호, 패스키·인증앱 2FA를 금융·이메일·간편로그인부터, 여신 안심차단·명의도용방지로 금융·명의 피해 차단.
- Have I Been Pwned·털린 내 정보 찾기로 점검하고, SMS만 쓰는 2FA는 SKT·KT 사례처럼 한계가 있음을 알고 인증앱 이상으로 올린다.
- 과징금·피해 규모·소송 결과는 변동 중 — 확정 수치는 개인정보보호위원회·공식 보도자료를 따른다.
「서비스를 믿기보다 내 계정·명의·금융 관문을 직접 잠그는 쪽이 2026년 현실에 맞다」 — 오늘부터 비밀번호 관리자 하나와 핵심 계정 2FA 하나만이라도 켜 두면, 다음 유출 뉴스가 와도 피해 반경을 크게 줄일 수 있다.
자주 묻는 질문
- SKT 유심 해킹으로 무엇이 유출됐나요?
개인정보보호위원회 조사 기준 LTE·5G 이용자 약 2,324만 명(25종)의 휴대전화번호, IMSI, 유심 인증키(Ki·OPc) 등이 유출됐습니다. Ki·OPc는 SIM 클로닝에 악용될 수 있어 연락처 유출보다 위험도가 높게 평가됐고, 2025년 8월 과징금 1,348억 원이 부과됐습니다. SKT는 행정소송을 제기해 최종 금액은 법원 판단을 기다립니다.
- 쿠팡 개인정보 유출 규모와 6,247억 과징금은 무엇인가요?
퇴사 전 직원이 JWT 서명키로 2025년 6월부터 약 5개월간 DB에 접근해 이름·이메일 기준 3,367만~3,750만 건 유출이 확인됐습니다. 별도로 1,117만 명 온라인 활동기록 무단 수집 위반도 적발됐고, 2026년 6월 개인정보위가 유출 4,236억+무단수집 2,011억 합계 6,247억 원 과징금을 부과했습니다. 쿠팡은 행정소송을 예고했습니다.
- 2차 인증(2FA)을 꼭 켜야 하는 이유는?
SKT·쿠팡·GS리테일 등 대량 유출과 비밀번호 재사용 때문에 크리덴셜 스터핑이 일상화됐기 때문입니다. 비밀번호만 맞춰도 두 번째 관문(인증앱·패스키·SMS)이 없으면 로그인이 차단됩니다. 금융·이메일·간편로그인처럼 다른 계정의 열쇠가 되는 계정부터 우선 설정하는 것이 좋습니다.
- SMS 문자 2FA와 인증앱·패스키 중 무엇이 더 안전한가요?
패스키(FIDO2)와 하드웨어 보안키가 가장 강하고, 그다음이 TOTP 인증앱·푸시 승인, SMS가 가장 약합니다. SKT 유심 키 유출과 KT 펨토셀 사건은 SMS·SIM 공격 취약성을 보여 줬습니다. SMS라도 없는 것보다 낫지만, 가능하면 인증앱이나 패스키로 올리는 것을 권합니다.
- Bitwarden·1Password·Proton Pass 중 무엇을 쓰면 좋나요?
세 가지 모두 안전한 선택입니다. 무료로 시작하려면 Bitwarden, UI·가족 공유를 중시하면 1Password, 별칭 이메일(hide-my-email)과 프라이버시를 중시하면 Proton Pass가 무난합니다. 공통으로 마스터 비밀번호를 길고 고유하게 만들고, 관리자 계정에도 2FA를 거는 것이 필수입니다.
- 여신거래 안심차단은 어떻게 신청하나요?
2024년 8월 도입된 무료 제도로, 은행·카드사 앱의 보안/설정 메뉴에서 「여신거래 안심차단」을 신청하거나 영업점에 신분증을 지참해 신청할 수 있습니다. 가입 시 신규 대출·카드발급이 금융권 전반에서 차단되며, credit4u.or.kr에서 상태를 조회합니다. 실제 대출·카드 발급이 필요할 때만 일시 해제했다가 다시 켜면 됩니다.
- 명의도용방지서비스는 무엇을 막아 주나요?
msafer.or.kr 또는 PASS 앱에서 무료 가입하면, 본인 명의로 새 통신서비스 가입·번호이동·명의변경이 시도될 때 알림을 받고 차단할 수 있습니다. SKT·KT·LG 등 통신 유출 이후 SIM 스와핑·명의 도용 예방에 특히 유용합니다. 여신 안심차단·비대면 계좌개설 안심차단과 함께 쓰면 금융·통신 피해를 이중으로 줄일 수 있습니다.
- Have I Been Pwned와 털린 내 정보 찾기 차이는?
Have I Been Pwned(haveibeenpwned.com)는 이메일이 해외 유출 사고에 포함됐는지 무료로 확인하고 새 유출 알림을 받을 수 있습니다. 털린 내 정보 찾기(kidc.eprivacy.go.kr)는 KISA 운영 국내 서비스로 다크웹 등에서 아이디·비밀번호 불법 유통 여부를 본인인증 후 조회합니다. 둘 다 쓰고, 걸린 계정은 비밀번호 변경과 2FA 설정을 즉시 진행하는 것이 좋습니다.
- 티빙 CI 유출이 왜 위험한가요?
CI(연계정보)는 여러 사이트에서 동일인을 잇는 공통 식별값으로, 비밀번호와 달리 재발급·변경이 사실상 불가능합니다. 2026년 5~6월 티빙 침해로 CI·DI 등이 포함됐고, 다른 유출(이름·전화·주문)과 결합하면 맞춤형 스미싱·CJ ONE 연동 계정 노리기 등 2차 피해가 커질 수 있습니다. 연동 서비스 로그인·포인트 변동을 수시로 확인하세요.
- KT 펨토셀 사건은 SKT 해킹과 어떻게 다른가요?
SKT는 4년간 서버·HSS 침투로 유심 키 등이 유출된 원격 해킹이고, KT는 불법 펨토셀(가짜 기지국)로 가까이 있는 가입자 IMSI를 가로채 소액결제·상품권 구매를 일으킨 물리 접근형 범죄입니다. 피해 규모는 SKT보다 작지만, SMS·SIM 의존 2FA의 한계를 보여 주는 사례로 함께 봐야 합니다.
- 구글·애플 패스키는 어떻게 설정하나요?
구글은 myaccount.google.com/signinoptions/passkeys에서 「패스키 만들기」로 기기 지문·얼굴·PIN을 등록합니다. iPhone은 설정 → Apple 계정 → iCloud → 「암호 및 키체인」 동기화를 켠 뒤, 각 서비스 보안 메뉴에서 Face ID/Touch ID로 패스키를 저장합니다. 패스키만 쓰더라도 복구 이메일·전화·복구 코드는 반드시 따로 보관하세요.
- 유출 사고 후 당장 해야 할 일 우선순위는?
첫째 Have I Been Pwned·털린 내 정보 찾기로 유출 여부를 확인하고, 둘째 유출·중요 계정(이메일·금융·구글/애플) 비밀번호를 관리자로 고유하게 바꾸며 패스키·2FA를 겁니다. 셋째 여신거래 안심차단·명의도용방지·비대면 계좌개설 안심차단에 가입하고, 넷째 카드·통신 유출에 연루됐다면 재발급·유출 조회 페이지를 확인합니다. 문자 링크·「아는 척」 전화는 누르지 말고 공식 앱·번호로 확인하세요.
- 2026년 9월부터 과징금이 더 세진다는데 개인에게 무슨 의미가 있나요?
2026년 9월 11일부터 고의·중과실 대규모 유출 시 기업 매출의 최대 10%까지 과징금을 부를 수 있게 됩니다. 기업 제재가 강해져도 이미 유출된 개인정보는 되돌리기 어렵고, 다크웹 거래·크리덴셜 스터핑은 계속됩니다. 따라서 기업 처벌 강화와 별개로 비밀번호 관리자·2FA·여신 안심차단 같은 개인 방어는 지금 당장 필요합니다.