 테크·IT
인터넷에서 어떤 장치로 데이터를 보내려면 목적지 주소가 필요하다. 그 주소 체계의 중심이 IP(Internet Protocol) 다. RFC만 모아도 수천 페이지에 이르므로 “IP에 관한 모든 문서”를 한 글에 다 담을 수는 없다. 대신 일반 사용자와 네트워크 입문자가 실제로 마주치는 개념 — IPv4·IPv6, 사설·공인, NAT·CGNAT, DHCP·DNS, 포트·라우팅 — 을 한 흐름으로 정리한다.
일상에서 “내 IP가 뭐야?”, “공유기 WAN이 100.64로 뜬다”, “고정 IP가 필요하다” 같은 말은 자주 들리지만, 각각이 가리키는 계층이 다르다. IP 주소는 기기 이름표이기도 하고, 네트워크 덩어리를 나누는 경계선이기도 하며, 때로는 여러 사람이 공유하는 출구이기도 하다.
아래는 주소가 왜 저런 형태인지부터, 가정의 NAT·통신사 CGNAT, IPv6 전환, 보안·위치 추적의 한계까지 이어 간다. 수치·표준은 RFC 791, RFC 8200 등 공개 문서를 기준으로 했고, 통계는 측정 방식에 따라 달라질 수 있다.
핵심 포인트: IP는 ‘사람을 가리키는 ID’가 아니라, 특정 시점의 네트워크 연결에 붙은 주소다. 같은 숫자라도 사설·공인·CGNAT·VPN에 따라 의미가 바뀐다.
1. IP란 무엇인가
IP는 서로 다른 네트워크에 연결된 장치 사이에서 데이터를 목적지 방향으로 전달하기 위한 규칙이다. 쉽게 비유하면 다음처럼 나눌 수 있다.
- 도메인 이름: 건물 이름 —
google.com - IP 주소: 도로명 주소 —
142.250.x.x - 라우터: 우편물을 다음 지역으로 보내는 물류센터
- 패킷: 실제로 운반되는 소포
- 포트 번호: 건물 내부의 부서 또는 호수
- TCP/UDP: 소포를 어떤 방식으로 전달할지 정한 운송 규칙
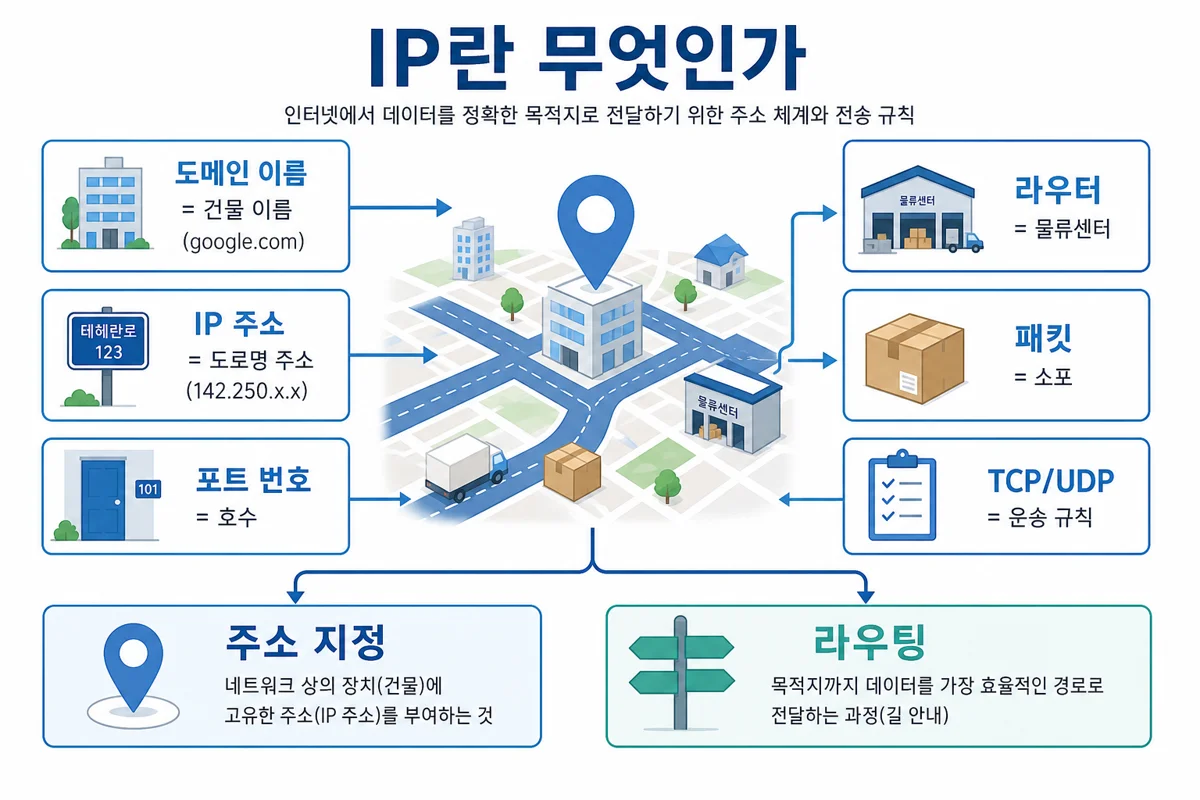 그림 1. IP의 역할 — 도메인·주소·라우터·패킷·포트 비유
IP의 주요 역할은 두 가지다.
- 주소 지정(Addressing) — 출발지와 목적지를 IP 주소로 표시한다.
- 라우팅(Routing) — 여러 네트워크를 거쳐 패킷을 목적지 방향으로 전달한다.
IPv4 표준은 RFC 791, IPv6 표준은 RFC 8200에 정의돼 있다.
2. IP 주소가 왜 12자리처럼 보이나
2.1. 실제로는 12자리가 아니다
IPv4 주소 예시는 192.168.100.123처럼 보인다. 숫자만 세면 최대 12자리처럼 보이지만, 실제 구조는 32비트 이진수다.
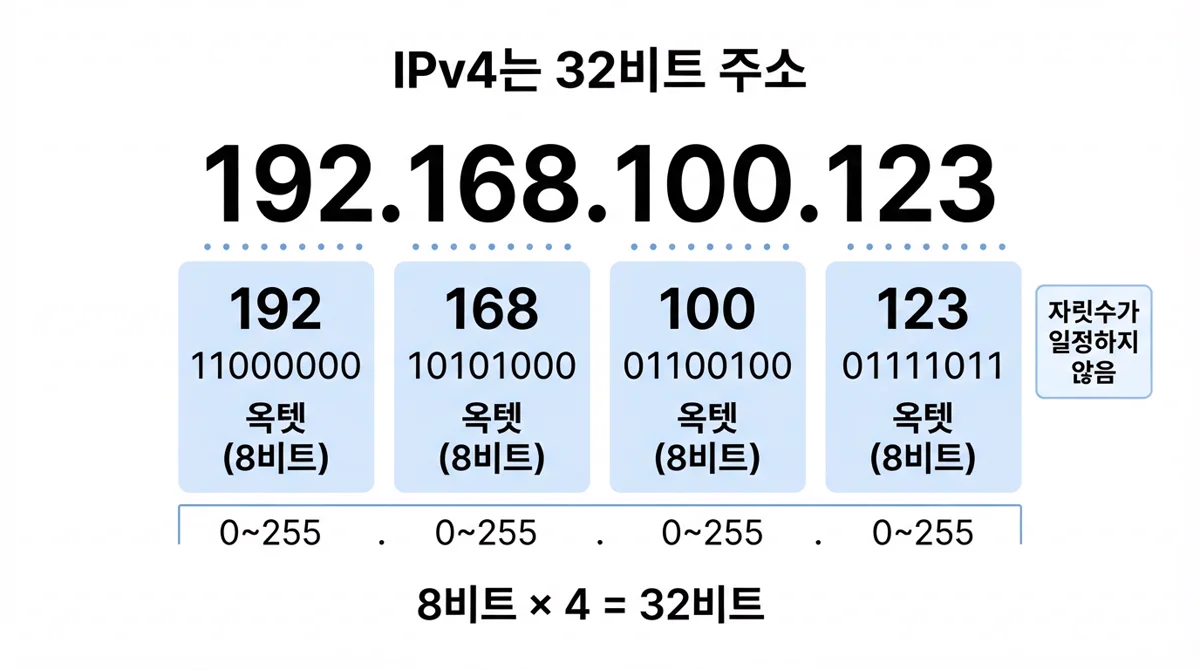 그림 2. IPv4 주소는 12자리가 아니라 32비트 구조
각 칸은 8비트이고, 칸이 4개다. 8비트 × 4 = 32비트. 8비트로 나타낼 수 있는 값은 00000000 = 0부터 11111111 = 255까지다. 따라서 IPv4는 0~255 . 0~255 . 0~255 . 0~255 형태다. 각 칸을 옥텟(octet)이라고 부른다.
2.2. 글자 수는 일정하지 않다
| 주소 | 숫자만 센 자릿수 |
|---|---|
1.1.1.1 | 4 |
8.8.8.8 | 4 |
192.168.0.1 | 10 |
255.255.255.255 | 12 |
점을 포함하면 IPv4 문자열은 보통 최소 7자, 최대 15자다. 그래서 “IPv4가 12자리”라기보다, 32비트 주소를 사람이 읽기 쉽게 8비트씩 나눠 10진수로 쓴 것으로 이해하는 편이 맞다.
3. 왜 하필 32비트였나
현재 형태의 IPv4 규격은 1981년 RFC 791에 정리됐다. 당시에는 개인용 PC·스마트폰·가정 인터넷·클라우드·IoT가 오늘날처럼 상상되지 않았고, 인터넷에 수십억 명이 붙을 것이라고 예측하기도 어려웠다.
32비트 주소 공간은 2^32 = 4,294,967,296, 약 42억 9천만 개다. 당시엔 큰 수였지만 지금은 부족하다. 게다가 42억 개를 전부 일반 장치에 줄 수도 없다. 사설·루프백·멀티캐스트·문서 예제·링크 로컬·예약·네트워크·브로드캐스트 등 특수 목적이 따로 잡혀 있기 때문이다. 특수 목적 IPv4 범위는 IANA IPv4 Special-Purpose Registry에서 관리한다.
4. IPv4 주소는 어떻게 구성되는가
예: 192.168.10.25/24
| 구분 | 값 |
|---|---|
| 네트워크 부분 | 192.168.10 |
| 장치(호스트) 부분 | 25 |
| 서브넷 마스크 | 255.255.255.0 |
| CIDR | /24 |
/24는 앞에서부터 24비트가 네트워크라는 뜻이다. 이 네트워크의 범위는 대략 다음과 같다.
- 네트워크 주소:
192.168.10.0 - 일반 장치:
192.168.10.1~192.168.10.254 - 브로드캐스트:
192.168.10.255
전통적인 /24에서는 총 256개 주소 중 일반 장치가 쓸 수 있는 주소가 254개다.
5. 서브넷 마스크와 CIDR
5.1. 서브넷 마스크
서브넷 마스크는 IP에서 어느 쪽이 네트워크이고 어느 쪽이 장치인지 가른다. 255.255.255.0을 이진수로 바꾸면 11111111.11111111.11111111.00000000이고, 앞의 1이 24개이므로 /24다.
5.2. CIDR 표기
CIDR는 /숫자로 네트워크 비트 수를 쓴다. 예: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16, 192.168.10.0/24. 과거의 고정 Class A/B/C를 대신해 주소를 필요한 크기로 나누고 라우팅을 묶기 위해 도입됐다. 설명은 RFC 4632에 있다.
5.3. 주요 IPv4 CIDR 크기
| CIDR | 서브넷 마스크 | 총 주소 수 | 일반적인 사용 가능 수 |
|---|---|---|---|
/8 | 255.0.0.0 | 16,777,216 | 대규모 블록 |
/16 | 255.255.0.0 | 65,536 | 65,534 |
/24 | 255.255.255.0 | 256 | 254 |
/25 | 255.255.255.128 | 128 | 126 |
/26 | 255.255.255.192 | 64 | 62 |
/27 | 255.255.255.224 | 32 | 30 |
/28 | 255.255.255.240 | 16 | 14 |
/29 | 255.255.255.248 | 8 | 6 |
/30 | 255.255.255.252 | 4 | 2 |
/31 | 255.255.255.254 | 2 | 점대점 링크에서 2개 사용 가능 |
/32 | 255.255.255.255 | 1 | 단일 장치 주소 |
일반 서브넷에서는 사용 가능 주소 = 2^(호스트 비트 수) - 2로 계산하지만, /31 점대점 링크와 /32는 예외다.
6. 공인 IP와 사설 IP
6.1. 공인 IP
공인 IP는 인터넷에서 라우팅될 수 있도록 할당된 주소다. 보통 ISP가 가정·회사에 제공한다. 외부 통신에 쓰이고, 전 세계에서 중복되지 않도록 관리되며, 서버를 외부에 공개할 때 중요하다. 가정에서는 공유기 WAN 쪽에 붙는 경우가 많다.
6.2. 사설 IP
사설 IP는 가정·회사 내부에서만 쓰며 인터넷에서 직접 라우팅되지 않는다.
| 범위 | CIDR | 주소 수 |
|---|---|---|
10.0.0.0 ~ 10.255.255.255 | /8 | 약 1,677만 |
172.16.0.0 ~ 172.31.255.255 | /12 | 약 104만 |
192.168.0.0 ~ 192.168.255.255 | /16 | 65,536 |
가정에서 흔한 예는 192.168.0.1(공유기), 192.168.0.10(컴퓨터) 같은 형태다. 서로 다른 가정이 같은 192.168.0.10을 써도 된다. 그 주소는 각 집 안에서만 의미가 있다.
7. NAT는 무엇인가
NAT(Network Address Translation) 는 네트워크 주소 변환이다. 집 안 192.168.0.10·192.168.0.20·192.168.0.30이 공유기의 공인 IP 하나(예: 203.0.113.x)로 나가면, 바깥에서는 여러 내부 장치가 한 공인 IP에서 나온 것처럼 보인다.
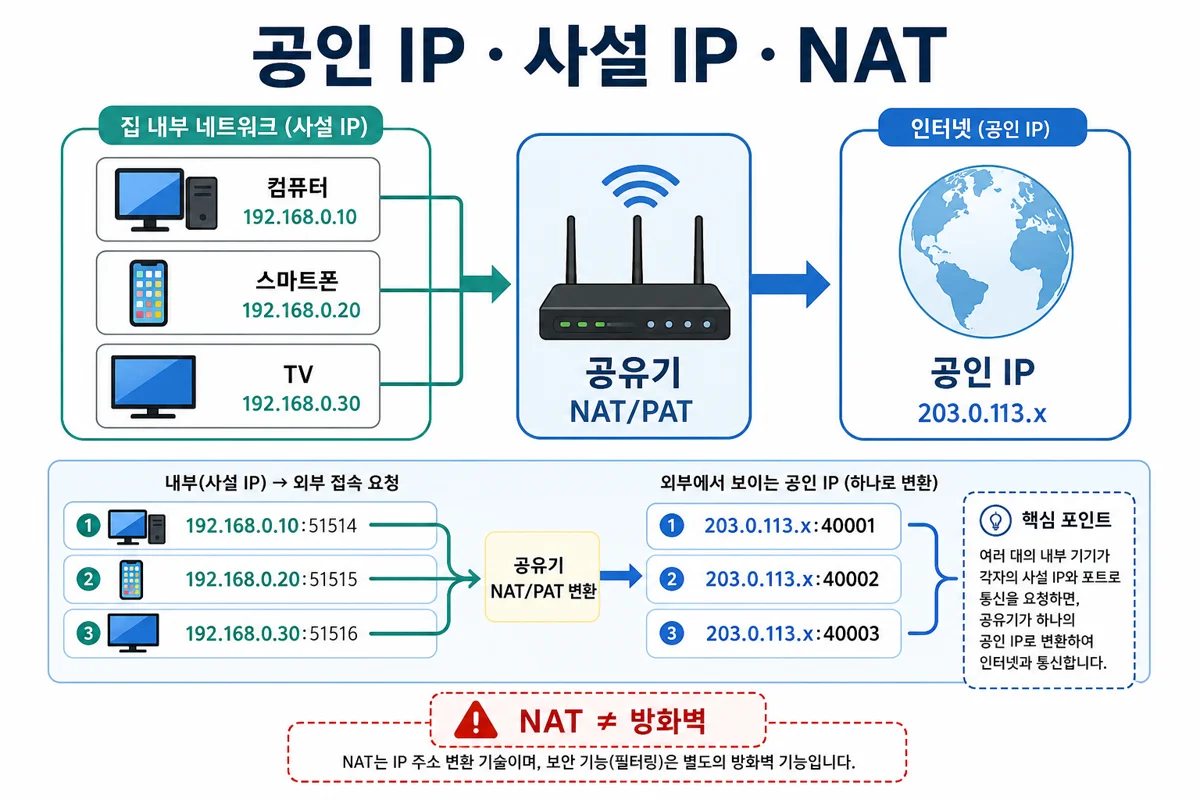 그림 3. 사설 IP가 NAT/PAT로 공인 IP 하나를 공유하는 흐름
가정용 공유기에서는 주소뿐 아니라 포트도 함께 바꾸는 NAPT/PAT가 흔하다.
7.1. NAT의 장점과 단점
장점: 여러 장치가 공인 IPv4 하나를 공유하고, 주소를 아끼며, 내부 구조를 외부와 분리한다.
단점: 외부에서 내부로 먼저 접속하기 어렵고, 포트 포워딩이 필요할 수 있으며, P2P·게임·음성통화에서 문제가 날 수 있다. 종단 간 연결이 복잡해지고, 일부 VPN·IPsec과 충돌할 수 있으며, NAT 장비가 연결 상태를 기억해야 한다.
핵심 포인트: NAT 자체는 방화벽과 같지 않다. 임의 접속을 어렵게 만들 수는 있어도, 보안 정책은 상태 기반 방화벽이 따로 담당해야 한다.
8. CGNAT는 무엇인가
CGNAT는 통신사가 여러 가입자에게 공인 IPv4를 공동으로 쓰게 하는 방식이다. 흐름은 내 기기 → 가정 공유기 NAT → 통신사 CGNAT → 공인 IPv4다.
흔히 쓰는 공유 주소는 100.64.0.0/10(100.64.0.0 ~ 100.127.255.255)이며 RFC 6598에 정의돼 있다. 공유기 WAN이 100.64.x.x면 CGNAT일 가능성이 높다.
문제: 포트 포워딩이 제대로 안 될 수 있고, 개인 서버 운영이 어려우며, 일부 게임의 NAT 유형이 제한적으로 나오고, 같은 공인 IP를 여러 가입자가 공유한다. IP만으로 사용자를 가르기 어렵고, 위치 조회가 가입자가 아니라 통신사 장비를 가리킬 수 있다.
9. 고정 IP와 유동 IP
고정 IP는 장기간 같은 공인 IP를 쓴다. 웹 서버, 사내 VPN, 원격 접속, 방화벽 허용 목록, 고정 주소가 필요한 업무에 맞다. 추가 비용이 생길 수 있고, 주소가 잘 안 바뀌어 추적·공격 표적이 되기 쉬울 수도 있다.
유동 IP는 DHCP 임대나 통신사 정책에 따라 바뀔 수 있다. 공유기 재부팅, 회선 재연결, 임대 갱신, 통신사 재구성, 장기간 미사용 때 바뀔 수 있다. 그렇다고 매일 바뀐다는 뜻은 아니며, 수개월 유지되기도 한다.
10. DHCP는 무엇인가
DHCP는 장치에 IP, 서브넷 마스크, 기본 게이트웨이, DNS, 임대 시간 등을 자동으로 준다. IPv4의 대표 과정은 DORA다.
- Discover — 클라이언트가 DHCP 서버를 찾음
- Offer — 서버가 사용 가능한 IP를 제안
- Request — 클라이언트가 그 주소를 요청
- ACK — 서버가 임대를 확정
동적 할당은 쓰지 않는 주소를 회수해 재사용한다. 동작은 RFC 2131에 정의돼 있다.
11. DNS와 IP의 관계
사람은 www.example.com으로 접속하지만, 실제 통신에는 IP가 필요하다. DNS가 이름을 주소로 바꾼다.
| 레코드 | 역할 |
|---|---|
A | 도메인 → IPv4 |
AAAA | 도메인 → IPv6 |
CNAME | 다른 이름에 대한 별칭 |
MX | 이메일 서버 |
NS | 권한 있는 DNS 서버 |
PTR | IP → 도메인 |
TXT | 문자열·도메인 인증 등 |
DNS는 중앙 한 대가 아니라 계층적 분산 데이터베이스다. 기본 구조는 RFC 1034에 있다. DNS 질의가 IPv4로 전달돼도 AAAA를 조회할 수 있고, IPv6로 전달돼도 A를 조회할 수 있다. 전송 방식과 조회하는 주소 종류는 별개다.
12. 기본 게이트웨이는 무엇인가
같은 네트워크(192.168.0.10/24 → 192.168.0.20)면 직접 전달한다. 8.8.8.8처럼 밖이면 장치는 패킷을 기본 게이트웨이(보통 공유기)로 보낸다. 기본 경로는 IPv4에서 0.0.0.0/0, IPv6에서 ::/0으로 쓴다. /0은 고정된 비트가 없어, 더 구체적인 경로가 없을 때 모든 목적지에 적용되는 경로다.
13. 라우터는 경로를 어떻게 고르나
라우터는 목적지 IP를 보고 라우팅 테이블에서 가장 구체적으로 일치하는 경로를 고른다. 이를 최장 접두사 일치(Longest Prefix Match)라고 한다. 0.0.0.0/0, 10.0.0.0/8, 10.20.0.0/16, 10.20.30.0/24가 있을 때 목적지 10.20.30.40은 /24가 선택된다.
인터넷에서는 운영 주체를 자율 시스템(AS)으로 나누고, AS 사이 경로 정보는 주로 BGP로 교환한다. IP 주소 자체에 전체 이동 경로가 들어 있는 것은 아니다. 각 라우터가 자기 테이블을 보고 다음 홉을 정한다.
14. IP 패킷에는 무엇이 들어 있나
14.1. IPv4 기본 헤더
대표 필드: Version, Header Length, Total Length, Identification, Fragment Flags/Offset, TTL, Protocol, Header Checksum, Source Address, Destination Address. 옵션이 없으면 기본 헤더는 20바이트다.
14.2. TTL
TTL은 라우팅 루프에서 영원히 돌지 않게 한다. 라우터를 지날 때마다 보통 1씩 줄고, 0이 되면 폐기되며 대개 ICMP Time Exceeded가 돌아온다. traceroute / tracert가 이 성질을 쓴다.
14.3. Protocol 필드
패킷 안에 ICMP·TCP·UDP·IPv6 캡슐화 등이 들어 있는지 표시한다. IP는 목적지까지 전달하려 하지만, 재전송·흐름 제어·순서 보장을 스스로 하지는 않는다. RFC 791도 그 점을 분명히 한다.
15. TCP·UDP·포트와 IP의 차이
- IP 주소: 어느 장치·인터페이스로 보낼지
- 포트: 그 장치 안 어느 프로그램으로 보낼지
실제로는 203.0.113.x:443처럼 쓴다. IPv6는 주소에 콜론이 있어 포트를 붙일 때 [2001:db8::1234]:443처럼 대괄호로 감싼다.
| TCP | UDP | |
|---|---|---|
| 성격 | 연결 지향 | 연결 설정이 단순 |
| 신뢰성 | 순서·재전송·흐름·혼잡 제어 | IP 수준 전달·순서 보장 없음 |
| 용도 | 웹·SSH·이메일 등 | 실시간·DNS·게임 등 |
TCP 연결은 보통 출발지 IP·포트, 목적지 IP·포트 네 값으로 구분한다.
16. ARP와 MAC 주소
IPv4에서 같은 로컬 네트워크로 보내려면 상대 MAC이 필요하다. IP → MAC을 찾는 프로토콜이 ARP다.
| 구분 | IP 주소 | MAC 주소 |
|---|---|---|
| 계층 | 네트워크 | 링크 |
| 범위 | 여러 네트워크 전달 | 주로 같은 링크 |
| 변경 | 네트워크에 따라 가능 | 인터페이스 식별자로 사용 |
라우터를 지날 때 최종 목적지 IP는 보통 유지되고, 링크 계층 MAC은 홉마다 바뀐다. NAT가 있으면 IP·포트도 바뀔 수 있다. IPv6에서는 ARP 대신 ICMPv6 기반 Neighbor Discovery를 쓴다.
17. ICMP와 ping
ICMP는 오류 보고와 진단에 쓰인다. 목적지 도달 불가, TTL 초과, 패킷이 너무 큼, Echo Request/Reply, IPv6 Neighbor Discovery 등이 대표적이다. ping은 Echo Request/Reply를 쓴다.
ping 실패 ≠ 서버 꺼짐일 수 있다(방화벽 ICMP 차단, 중간 무응답, ping만 제한, 손실, 라우팅 문제). 반대로 ping 성공 ≠ 웹 정상도 아니다. IP는 되는데 443 포트나 웹 앱이 고장일 수 있다.
18. MTU와 IP 단편화
MTU는 한 번에 보낼 수 있는 링크 계층 패킷의 최대 크기다. 이더넷은 흔히 1500바이트다.
- IPv4: 조건에 따라 라우터가 조각을 낼 수 있으나, 성능·안정성 문제로 가능하면 피한다.
- IPv6: 중간 라우터는 단편화하지 않는다. 너무 크면 ICMPv6 Packet Too Big을 보내고 출발지가 크기를 조절한다. 단편화가 필요하면 출발지에서 한다(RFC 8200).
방화벽이 ICMP 필수 메시지를 무조건 막으면, 특정 크기 이상만 멈추는 Path MTU black hole이 생길 수 있다.
19. 특별한 IPv4 주소
| 주소 범위 | 용도 |
|---|---|
0.0.0.0 | 미지정 또는 모든 로컬 인터페이스 |
0.0.0.0/0 | 기본 경로 |
10.0.0.0/8 | 사설 |
100.64.0.0/10 | CGNAT 공유 |
127.0.0.0/8 | 루프백 |
127.0.0.1 | 자기 자신 |
169.254.0.0/16 | 링크 로컬·자동 임시 |
172.16.0.0/12 | 사설 |
192.168.0.0/16 | 사설 |
192.0.2.0/24 | 문서 예시 |
198.18.0.0/15 | 벤치마크 |
198.51.100.0/24 | 문서 예시 |
203.0.113.0/24 | 문서 예시 |
224.0.0.0/4 | 멀티캐스트 |
240.0.0.0/4 | 예약 |
255.255.255.255 | 제한 브로드캐스트 |
169.254.x.x가 잡혔다면 DHCP에서 정상 주소를 못 받았을 가능성이 크다.
20. IPv4 주소는 결국 부족해졌나
그렇다. IANA 중앙 미할당 IPv4 풀은 2011년 2월 3일 최종 /8 블록이 5개 RIR에 분배되며 고갈됐다. NRO 발표에 기록돼 있다.
고갈의 뜻은 “중앙 무료 풀에서 새 대규모 블록을 계속 꺼내 줄 수 없다”는 것이지, 기존 IPv4가 즉시 멈춘다는 뜻이 아니다. 지금도 NAT·CGNAT·DHCP 재사용·CIDR·회수 재할당·주소 거래·IPv6 병행으로 버틴다.
21. IPv6란
IPv6는 IPv4 후속이다. 주소는 128비트, 총 공간은 2^128 ≈ 3.4×10^38(정확히는 340,282,366,920,938,463,463,374,607,431,768,211,456개)다. 기기마다 하나씩만 주려는 수준이 아니라, 계층적으로 넉넉히 나눠 각 네트워크에 큰 서브넷을 주기 위한 공간이다.
22. IPv6 주소 표기법
16비트 단위 8개를 16진수로 쓴다. 예: 2001:0db8:0000:0000:1234:5678:9abc:def0.
- 앞쪽 0 생략 →
2001:db8:0:0:1234:5678:9abc:def0 - 연속 0 묶음은
::로 한 번만 줄임 →2001:db8::1234:5678:9abc:def0
::1은 0:0:0:0:0:0:0:1이다. 표기와 주소 종류는 RFC 4291에 있다.
23. 주요 IPv6 주소
| 범위 | 의미 |
|---|---|
::/128 | 미지정 |
::1/128 | 루프백 |
2000::/3 | 일반 글로벌 유니캐스트 범위 |
fe80::/10 | 링크 로컬 |
fc00::/7 | 고유 로컬 |
ff00::/8 | 멀티캐스트 |
2001:db8::/32 | 문서 예시 |
64:ff9b::/96 | NAT64 잘 알려진 접두사 |
IPv6에는 일반 브로드캐스트가 없고, 필요한 범위의 멀티캐스트로 대체됐다.
- 유니캐스트: 한 인터페이스
- 멀티캐스트: 그룹 전원
- 애니캐스트: 라우팅상 가까운 하나(DNS·CDN 등)
24. IPv6에서는 주소를 어떻게 받나
24.1. SLAAC
SLAAC(Stateless Address Autoconfiguration) 대략 흐름:
- 링크 로컬 생성
- 중복 검사
- 라우터 광고(RA) 수신
- 접두사 + 인터페이스 식별자 조합
- 글로벌 주소 생성
주소 할당 서버 없이도 동작할 수 있다(RFC 4862).
24.2. DHCPv6
중앙에서 주소·설정을 더 세게 관리할 때 쓴다. SLAAC만, DHCPv6만, 둘 다 병행하는 구성이 가능하다.
24.3. Neighbor Discovery
주변 라우터 발견, 링크 계층 주소 확인, 이웃 도달성, 중복 검사, 더 나은 다음 경로 안내 등을 담당한다. IPv4의 ARP·라우터 발견·일부 ICMP를 통합·확장한 형태(RFC 4861).
25. IPv4와 IPv6의 주요 차이
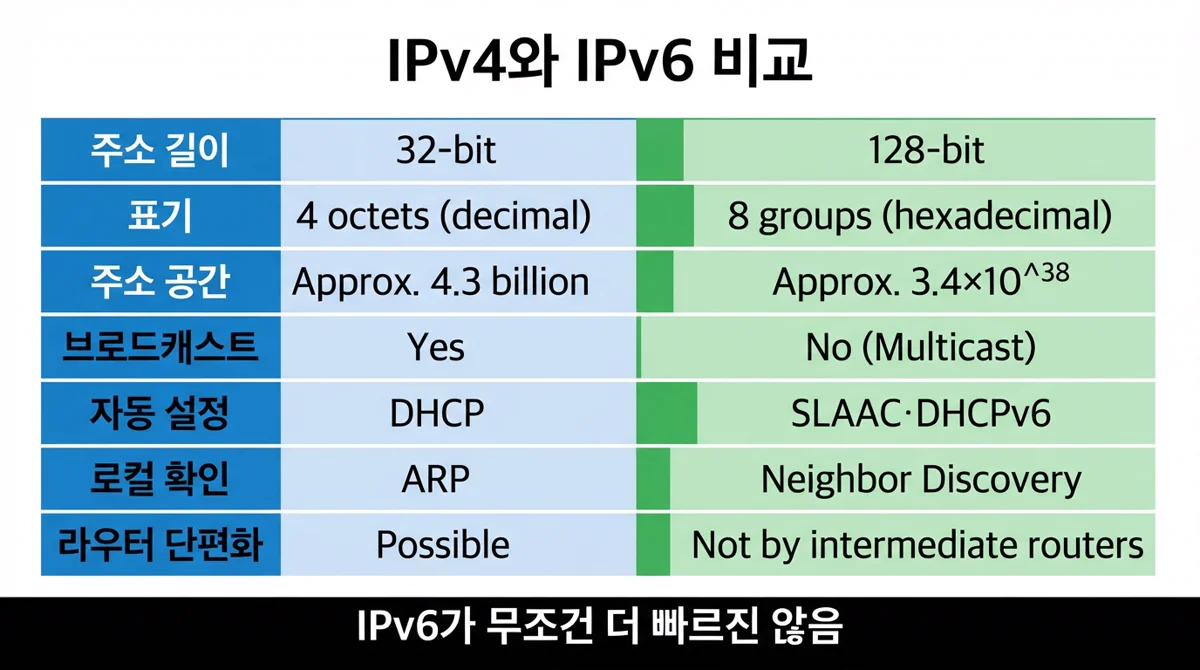 그림 4. IPv4와 IPv6 주요 차이
| 항목 | IPv4 | IPv6 |
|---|---|---|
| 주소 길이 | 32비트 | 128비트 |
| 표기 | 10진수 4칸 | 16진수 8그룹 |
| 총 주소 공간 | 약 43억 | 약 3.4×10^38 |
| 기본 헤더 | 최소 20바이트·가변 | 40바이트 고정 기본 |
| 브로드캐스트 | 있음 | 없음(멀티캐스트) |
| 자동 설정 | 주로 DHCP | SLAAC·DHCPv6 |
| 로컬 확인 | ARP | Neighbor Discovery |
| 라우터 단편화 | 가능 | 중간 라우터는 안 함 |
| 헤더 체크섬 | 있음 | 기본 헤더에는 없음 |
| NAT 의존 | 매우 큼 | 주소 절약용 NAT 필요성 감소 |
IPv6가 무조건 더 빠른 것은 아니다. 통신사 라우팅, 서버 IPv6 상태, 전환·번역 장비, DNS, 혼잡, OS 주소 선택에 따라 달라진다.
26. IPv6는 왜 즉시 완전히 보급되지 않았나
주소 길이·패킷 구조가 달라 IPv4와 IPv6는 같은 프로토콜처럼 직접 통신하지 못한다. 기존 장비·내부 시스템 교체 비용, 구형 앱 미지원, 방화벽·모니터링 재설계, 운영 학습 부담, NAT로 IPv4 수명 연장, 일부 서비스의 IPv4 의존이 전환을 늦췄다.
2026년 측정 기준으로 Google의 IPv6 이용 가능성은 2026년 3월 28일 전후 약 50%를 잠시 넘긴 바 있고(Google IPv6), APNIC Labs·Cloudflare 등 다른 측정은 흔히 40%대로 잡힌다. Internet Society Pulse의 다출처 평균은 대략 43% 수준으로 보고된 바 있다. 표본·접속 대상·방식에 따라 수치가 다르다. 국가별 추이는 APNIC Labs를 참고하면 된다. IPv4를 당장 걷어낼 단계는 아니다.
27. IPv4와 IPv6를 함께 쓰는 방법
27.1. 듀얼 스택
장치가 IPv4·IPv6를 모두 가진다. 목적지가 IPv6면 IPv6, 아니면 IPv4를 쓸 수 있다(RFC 4213).
27.2. 터널링
IPv6 패킷을 IPv4 안에 넣어 IPv4 구간을 통과시킨다.
27.3. NAT64 + DNS64
IPv6 전용 클라이언트가 IPv4 전용 서버에 갈 때 쓴다. DNS64는 A 레코드 기반 합성 AAAA를 주고, NAT64가 실제 패킷을 번역한다(RFC 6147).
28. IP 주소는 사람의 신원인가
아니다. IP는 특정 시점에 특정 네트워크 연결에 사용된 주소다. 가족·회사·카페·CGNAT·VPN처럼 여러 사람이 하나를 공유할 수 있고, 한 사람도 집·회사·모바일·VPN·유동 IP로 여러 주소를 쓴다.
가입자 확인에는 보통 IP뿐 아니라 정확한 시각·시간대, 출발지 포트, 통신사 할당·CGNAT 기록, 계정·기기 정보가 같이 필요하다. IP 하나만으로 개인을 확정하기는 일반적으로 어렵다.
29. IP 위치 추적은 얼마나 정확한가
지리 DB는 국가·지역·도시·통신사·조직·대략적 네트워크 위치를 추정한다. IP에 GPS 좌표가 들어 있지는 않다. 통신사 등록지 불일치, 모바일 중앙 게이트웨이, VPN·프록시·클라우드, CGNAT, 블록 이전, DB 지연 때문에 어긋난다.
“IP로 집 주소를 바로 안다”는 말은 대체로 과장이다. 웹이 정확한 위치를 안다면 GPS·Wi-Fi·브라우저 권한·계정 정보를 함께 썼을 가능성이 크다.
30. IP 보안에서 알아야 할 점
30.1. 주소 위조
출발지 IP는 조건에 따라 위조될 수 있다. 응답이 필요 없는 공격에서 특히 쓰인다. 표시된 출발지 IP만으로 발신자가 완전히 인증되지는 않는다.
30.2. 공인 IP가 공개되면 바로 해킹되나
아는 것만으로 자동 해킹되지는 않는다. 다만 공개 서비스 탐색, 취약점 공격, DoS, 통신사·지역 추정, 유출 정보 연계는 시도될 수 있다.
대응: 공유기·OS 업데이트, 불필요 외부 포트 차단, 원격 관리 외부 공개 금지, 기본 비밀번호 변경, UPnP 점검, 방화벽, 필요 서비스만 노출, 관리자 접속에 강한 인증.
30.3. IPv6는 안전한가
자동으로 더 안전한 것은 아니다. NAT 없이 글로벌 주소가 생길 수 있지만, 가정용 공유기는 보통 IPv6 상태 기반 방화벽으로 임의 인바운드를 막는다. IPv6 방화벽 활성 여부, 불필요 인바운드, IPv4만 검사하는 장비, Neighbor Discovery 방어, ICMPv6 무조건 차단 여부를 확인해야 한다. ICMPv6는 IPv6 동작에 핵심이라 전부 막으면 연결 장애가 날 수 있다.
31. 내 IP를 볼 때 주의할 점
31.1. 내부 IP
- Windows:
ipconfig— IPv4/IPv6, Subnet Mask, Default Gateway, DNS - Linux:
ip address,ip route - macOS:
ifconfig,route -n get default
31.2. 공인 IP
검색 사이트에서 “내 IP”를 보면 그 사이트가 관찰한 공인 IP를 보여 준다. 공유기 WAN과 외부 관찰이 다르면 CGNAT·이중 NAT 가능. 사이트마다 IPv4·IPv6를 다르게 보여 줄 수 있고, VPN·프록시면 그 서버 주소가 뜬다. IPv6에서는 한 인터페이스에 주소가 여러 개일 수 있어 “내 IP는 하나”가 항상 맞지 않는다.
32. 자주 헷갈리는 내용
- “IP는 기기마다 하나” — 루프백·사설·링크 로컬·글로벌·임시 주소·VPN·유선/Wi-Fi가 동시에 있을 수 있다.
- “공인 IP 하나 = 기기 하나” — NAT·CGNAT로 수많은 장치·가입자가 공유한다.
- “IP와 도메인은 같다” — 도메인은 이름이고 DNS로 하나 이상의 IP에 연결된다. 반대도 가능하다.
- “IP와 포트는 같다” — IP는 장치, 포트는 그 안 서비스.
- “NAT 있으니 방화벽 불필요” — 역할이 다르다.
- “IPv6는 MAC이 항상 노출” — 과거 EUI-64는 많았지만, 현대 OS는 임시·무작위 인터페이스 ID를 쓸 수 있다.
33. 전체 통신 과정을 한눈에
노트북에서 `https://example.com`을 연다고 가정한다.
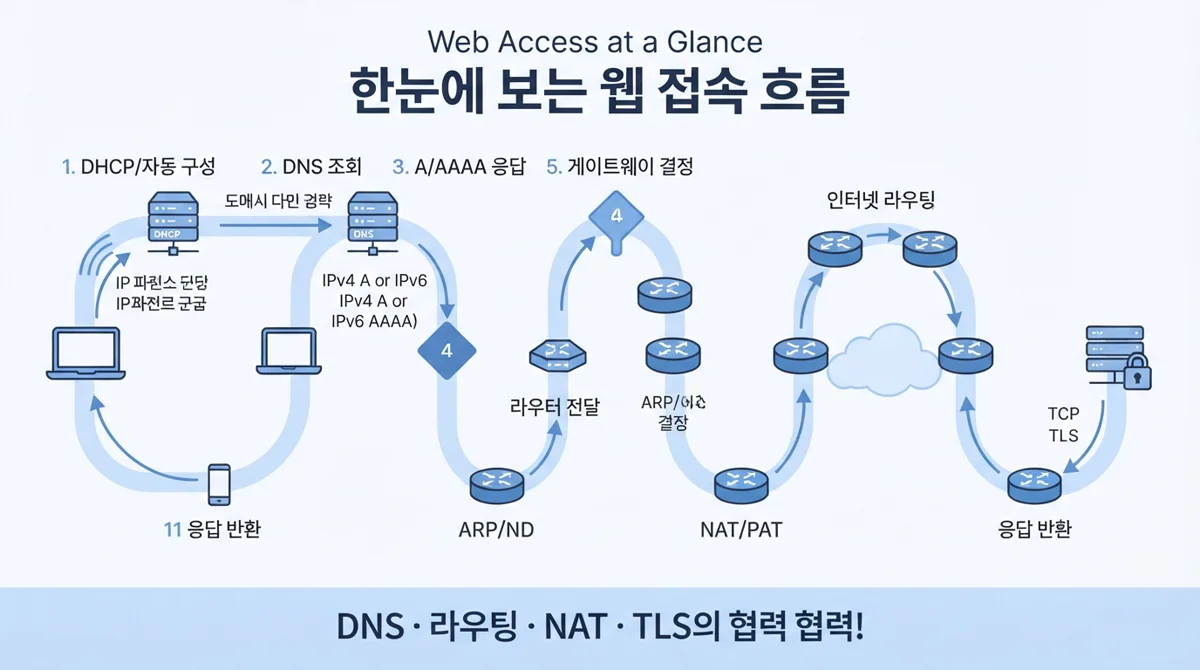 그림 5. https 접속 시 DNS·라우팅·NAT·TLS가 함께 동작하는 과정
- DHCP 또는 IPv6 자동설정으로 네트워크 설정을 받는다
- DNS에
example.com을 질의한다 - A 또는 AAAA를 받는다
- OS가 목적지 주소·IP 버전을 고른다
- 같은 링크인지 접두사로 판단한다
- 밖이면 기본 게이트웨이를 고른다
- IPv4는 ARP, IPv6는 ND로 게이트웨이 링크 주소를 확인한다
- 패킷을 공유기로 보낸다
- IPv4면 NAT/PAT를 한다
- 통신사·인터넷 라우터가 접두사를 보고 전달한다
- 목적지 443으로 TCP 또는 QUIC 연결
- TLS를 맺는다
- 서버가 응답한다
- 반대 경로로 돌아온다
- NAT면 공유기가 상태를 보고 내부 노트북에 전달한다
인터넷 통신은 “IP 하나 입력”이 아니라 DNS·DHCP·ARP/ND·라우팅·NAT·TCP/UDP·TLS가 같이 돌아간 결과다.
34. 마무리
앞에서 다룬 IP 주소·라우팅·NAT·IPv6의 핵심만 짧게 정리한다.
- IPv4는 12자리 문자열이 아니라 32비트를 옥텟 네 칸으로 나눈 표기다
- 사설·공인·CGNAT·고정·유동은 같은 숫자라도 쓰임이 다르다
- NAT는 주소 절약 도구이지 방화벽 대체가 아니다
- IPv4 중앙 풀 고갈(2011) 이후에도 NAT·거래·재사용으로 버틴다
- 근본 후속은 128비트 IPv6이며, 지금은 듀얼 스택·변환으로 공존한다
- IP는 신원·정확한 집 주소가 아니며, 보안은 IPv4·IPv6 모두 설정이 필요하다
- 수치·요금·통신사 정책은 바뀌므로 공식 문서와 회선 계약으로 최종 확인한다
「IP는 사람을 가리키는 이름이 아니라, 패킷을 어디로 보낼지 정하는 네트워크 주소다.」 집·회사·모바일에서 내 주소를 볼 때는 사설인지·공인인지·CGNAT인지부터 가른 뒤, 서버·원격 접속이 필요하면 고정 IP·IPv6·포트 포워딩·방화벽을 목적에 맞게 고르면 된다.
자주 묻는 질문
- IPv4 주소는 정말 12자리인가요?
아닙니다. IPv4는 32비트 이진수이고, 사람이 읽기 쉽게 8비트(옥텟) 네 칸을 0~255 십진수로 표기한 것입니다. 1.1.1.1처럼 숫자 4자리일 수도, 255.255.255.255처럼 12자리일 수도 있어 글자 수는 일정하지 않습니다.
- 사설 IP와 공인 IP는 무엇이 다른가요?
사설 IP(10/8, 172.16/12, 192.168/16)는 가정·회사 내부에서만 쓰이며 인터넷에서 직접 라우팅되지 않습니다. 공인 IP는 ISP가 할당해 외부 인터넷과 통신할 때 쓰이며, 전 세계에서 중복되지 않도록 관리됩니다. 가정에서는 보통 공유기가 NAT로 사설과 공인을 연결합니다.
- 공유기 WAN 주소가 100.64로 시작하면 무엇인가요?
RFC 6598의 CGNAT 공유 주소(100.64.0.0/10)일 가능성이 높습니다. 통신사가 여러 가입자에게 공인 IPv4를 공동으로 쓰는 구조라, 포트 포워딩·개인 서버·일부 게임 NAT 유형에 제약이 생길 수 있습니다. 공유기 화면의 WAN IP와 외부 “내 IP”가 다르면 CGNAT·이중 NAT를 의심합니다.
- NAT가 있으면 방화벽은 없어도 되나요?
안 됩니다. NAT는 주소·포트 변환으로 IPv4를 아끼고 내부 구조를 가리는 기술이지, 보안 정책을 대신하지 않습니다. 외부의 임의 접속을 어렵게 만들 수는 있어도, 필터링·상태 기반 차단은 별도 방화벽이 담당해야 합니다.
- IPv4는 이미 고갈됐는데 왜 아직 쓰이나요?
2011년 2월 IANA 중앙 미할당 풀이 고갈됐다는 뜻은, 새 대규모 블록을 중앙에서 계속 무료로 나눠 줄 수 없다는 의미입니다. 기존에 할당된 IPv4는 계속 동작하며, NAT·CGNAT·DHCP 재사용·CIDR·회수·거래·IPv6 병행으로 수명을 연장하고 있습니다.
- IPv6는 IPv4보다 무조건 빠른가요?
아닙니다. 주소 공간이 클 뿐, 속도는 통신사 라우팅 품질, 서버 IPv6 상태, 전환·번역 장비, DNS 응답, 회선 혼잡, OS의 주소 선택에 따라 달라집니다. 듀얼 스택 환경에서는 목적지에 따라 IPv4와 IPv6가 번갈아 쓰이기도 합니다.
- DHCP의 DORA는 무엇인가요?
IPv4 DHCP의 대표 네 단계입니다. Discover(서버 찾기) → Offer(주소 제안) → Request(요청) → Acknowledge(임대 확정). 이 과정으로 IP, 서브넷 마스크, 게이트웨이, DNS, 임대 시간 등이 자동으로 설정됩니다. 자세한 동작은 RFC 2131에 정의돼 있습니다.
- IP 주소만으로 사람을 특정할 수 있나요?
일반적으로 어렵습니다. IP는 특정 시점의 네트워크 연결 주소이며, 가족·회사·카페·CGNAT·VPN처럼 여러 사람이 공유하거나 한 사람이 여러 IP를 씁니다. 가입자 확인에는 시각·포트·통신사 할당·CGNAT 기록·계정 정보가 함께 필요한 경우가 많습니다.
- ping이 실패하면 서버가 죽은 건가요?
꼭 그렇지는 않습니다. 방화벽이 ICMP를 막을 수 있고, 중간 장비가 응답하지 않거나 ping만 제한할 수 있습니다. 반대로 ping이 성공해도 웹(443) 서비스는 고장일 수 있습니다. ping은 IP·ICMP 도달성 점검일 뿐 애플리케이션 정상 여부와는 별개입니다.
- IPv6에서 ICMPv6를 전부 막아도 되나요?
권장하지 않습니다. Neighbor Discovery, Path MTU Discovery 등 IPv6 핵심 동작이 ICMPv6에 의존합니다. 전부 차단하면 연결 장애나 Path MTU black hole이 생길 수 있습니다. 필요한 메시지 유형을 구분해 허용하는 편이 안전합니다.
- 고정 IP와 유동 IP 중 무엇을 고를까요?
웹 서버, VPN, 원격 접속, 방화벽 허용 목록처럼 주소가 바뀌면 곤란한 업무면 고정이 맞습니다. 일반 가정 인터넷·웹 브라우징만이면 유동으로도 충분한 경우가 많습니다. 유동이라도 매일 바뀌는 것은 아니며, 수개월 유지되기도 합니다.
- DNS A 레코드와 AAAA 레코드는 무엇인가요?
A는 도메인을 IPv4 주소로, AAAA는 IPv6 주소로 연결합니다. DNS 질의 자체가 IPv4로 전달돼도 AAAA를 조회할 수 있고, IPv6로 전달돼도 A를 조회할 수 있습니다. 전송에 쓰인 IP 버전과 조회하는 주소 종류는 별개의 문제입니다.