 테크·IT
원격으로 코딩하는 사람의 이상적인 그림은 단순하다. 센 머신은 집에(또는 클라우드에) 두고, 노트북·태블릿·폰은 ‘조종석’만 맡긴다. GPU 박스에서 Claude Code·Codex·OpenCode가 돌아가고, Orca 같은 ADE가 worktree와 터미널을 붙잡아 두면, 카페 Wi-Fi에서도 같은 세션을 이어 갈 수 있다. 막히는 지점은 대개 네트워크다. SSH 22번을 인터넷에 열어 두면 스캐너와 무차별 대입의 표적이 되고, 회사 VPN은 권한·정책이 맞지 않으며, CGNAT(통신사 공유 IP) 집에서는 ‘밖에서 집으로’ 자체가 막히기도 한다.
여기서 공개 포트를 열지 않고도 내 기기끼리만 안전하게 잇는 레이어로 자주 쓰이는 것이 테일스케일(Tailscale)이다. WireGuard 기반 메시(mesh) VPN으로, 앱을 깔고 Google·Microsoft·GitHub 등으로 로그인하면 기기마다 100.x.x.x 사설 주소가 생기고 peer-to-peer로 붙는다. 기본값에서는 유튜브·게임·일반 웹을 건드리지 않아 공인 IP가 바뀌지도, NordVPN처럼 ‘항상 우회’하지도 않는다. 원격 코딩 커뮤니티가 선호하는 이유도 여기에 가깝다. 설정 부담이 작고, always-on처럼 붙어 있으며, 서버를 인터넷에 노출하지 않아도 된다.
아래는 특징·전통 VPN과의 차이·사용법·속도·Orca(ADE)·폰·노트북 안전 연결·회사 연혁·가격·가성비·보안 이슈·단점(삼성페이·애플페이 포함)까지, 공식 문서와 Reddit·실사용 후기를 교차해 한곳에 모은 정리다. 요금·보안 공지는 바뀔 수 있으니 최종 확인은 요금표(pricing)와 보안 게시판(security bulletins)을 본다.
핵심 포인트: 테일스케일은 ‘익명화 VPN’이 아니라 ‘내 기기·서버를 최소 권한으로 잇는 오버레이 네트워크’다. IP를 바꾸려면 exit node를 직접 켜야 하고, Orca 원격 서버·모바일 페어링은 같은 tailnet과 ACL이 전제다.
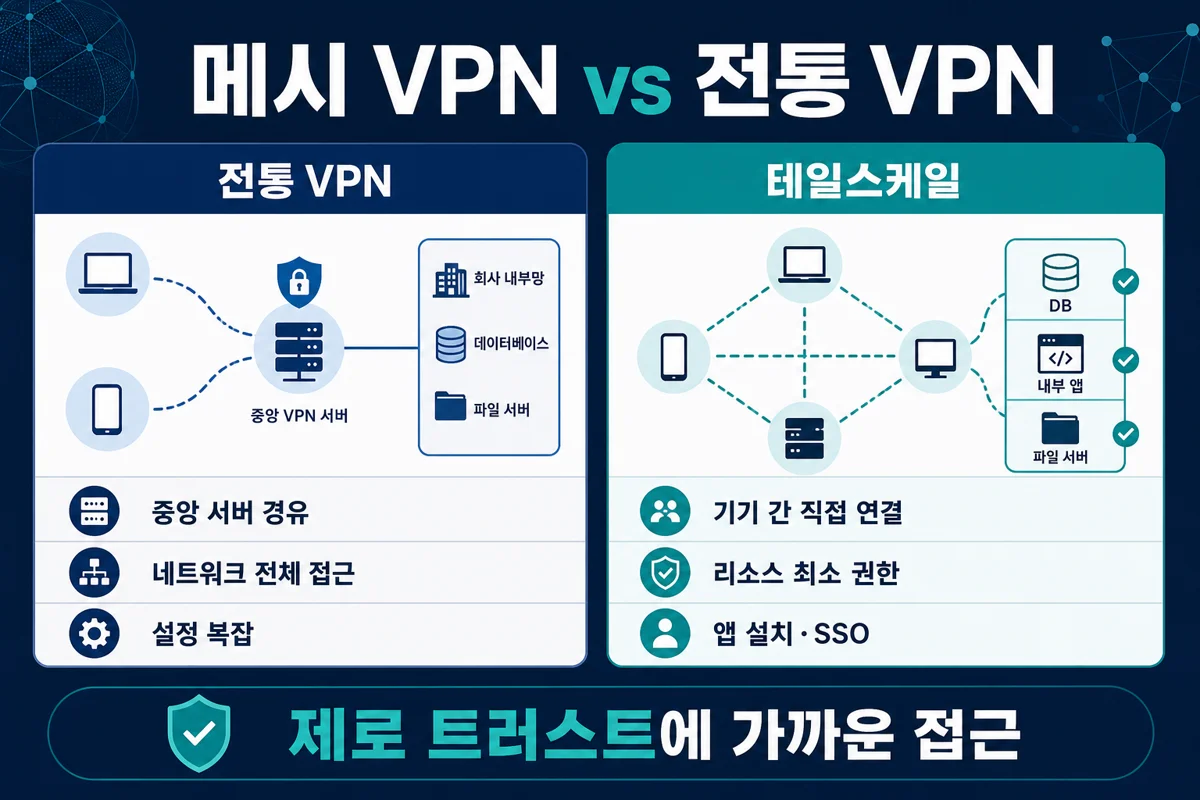 그림 1. 전통 VPN(중앙 경유·넓은 접근)과 테일스케일(직접 연결·최소 권한) 비교
1. 테일스케일이란 — 핵심 특징
테일스케일은 오픈소스 프로토콜 WireGuard 위에 만든 상용 메시 VPN이다, 제품 이름은 구글 논문 The Tail at Scale에서 따왔다. 전통 VPN처럼 중앙 게이트웨이로 모든 트래픽을 몰아넣지 않고, 허가된 기기끼리 직접 암호화 터널을 맺는다.
1.1. 작동 구조
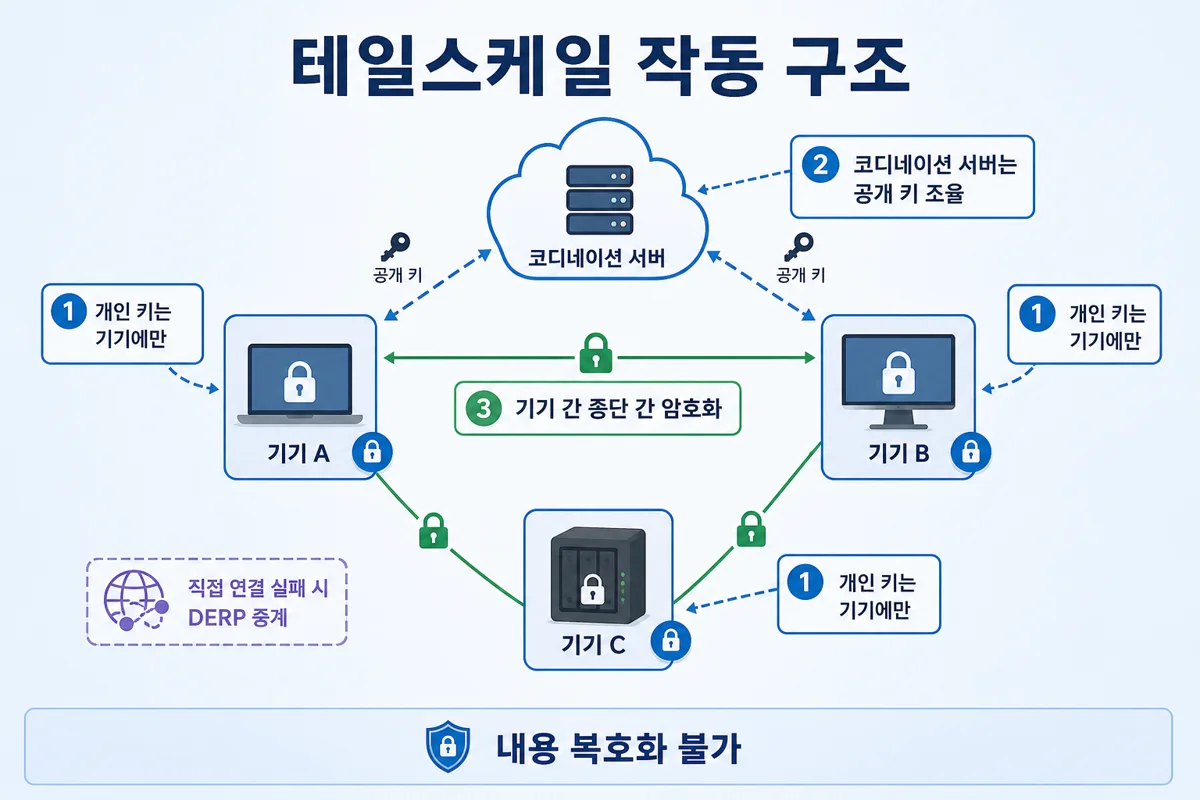 그림 2. 개인 키는 기기에만, 코디네이션 서버는 공개 키 조율, 직접 연결 실패 시 DERP
- 각 기기는 개인 키(private key)를 로컬에만 두고 밖으로 보내지 않는다.
- 테일스케일 코디네이션 서버(coordination server)에는 공개 키와 ‘누가 누구와 연결될 수 있는지’ 메타만 교환한다. 전화 교환원 역할에 가깝다.
- 실제 데이터는 기기 간 종단 간 암호화(end-to-end)로 흐른다. NAT·방화벽 때문에 직접 연결이 안 될 때만 DERP 중계를 거치며, 이때도 내용은 테일스케일이 복호화하지 못한다.
- 로그인 신원은 Google·Microsoft·GitHub 등 SSO에 맡기고, 접근 범위는 ACL로 좁힌다.
1.2. 주요 기능
| 기능 | 하는 일 |
|---|---|
| 자동 NAT 통과 | 포트포워딩·방화벽 개방 없이 UDP 아웃바운드로 터널 수립 |
| MagicDNS | 기기 이름으로 접속 (*.ts.net 등) |
| Tailscale SSH | SSH 키 대신 테일스케일 신원·ACL로 인증·인가 |
| 서브넷 라우터 | 테일스케일 미설치 LAN 장비(NAS·카메라)를 한 노드 경유로 접근 |
| Exit node | 선택적으로 모든 인터넷 트래픽을 특정 노드로 우회(일반 VPN에 가까움) |
| ACL·태그 | 사용자·태그 단위 최소 권한 |
| Tailnet Lock | 신뢰된 서명 노드만 참여 — 코디네이션 서버 신뢰도 줄이기 |
| 플랫폼 | Windows·macOS·Linux·iOS·Android·tvOS, Synology·QNAP, Docker·Kubernetes |
핵심 포인트: 코디네이션 서버는 ‘연결 조율’이지 ‘트래픽 허브’가 아니다. 그래도 새 기기 등록·키 갱신은 이 통제 평면에 의존하므로, 완전 자체 통제가 필요하면 Headscale(오픈소스 자체 호스팅)이나 Tailnet Lock을 검토한다.
2. 전통 VPN·원격 접속과의 차이
한 줄로 말하면, 전통 VPN은 네트워크 전체를 확장하고 테일스케일은 허가된 리소스 접근을 확장한다.
| 항목 | 전통 VPN (OpenVPN·IPsec 등) | 테일스케일 |
|---|---|---|
| 모델 | 원격 사용자를 ‘사내망 안’에 넣음 | 신원·기기 확인 후 특정 리소스만 |
| 기본 가시성 | 넓음(성 안에 들어온 사람) | 좁음(방 열쇠 + 매번 확인) |
| 트래픽 경로 | 중앙 게이트웨이 경유 | 기기 간 직접(실패 시 DERP) |
| 설정 | 라우팅·인증서·포트·방화벽 지식 | 앱 설치 + SSO |
| 키 관리 | 수동·주기적 교체 부담 | 자동 로테이션 |
| 감염 시 확산 | 내부 횡이동 위험이 큼 | ACL로 blast radius 축소 가능 |
| 일반 인터넷 | 풀터널이면 IP·경로 전부 변경 | 기본은 미변경(exit node만 변경) |
제로 트러스트에 가깝게 쓰려면 기본 ACL을 그대로 두지 말고 최소 권한으로 줄이는 것이 전제다. ‘설치만 하면 자동으로 완벽한 보안’은 아니다.
3. 사용법 — 설치부터 확인 루틴까지
핵심은 연결할 기기마다 앱을 설치하고 같은 계정(같은 tailnet)으로 로그인하는 것이다. 라우터 설정·포트포워딩은 보통 필요 없다. UDP 아웃바운드만 막히지 않으면 된다.
3.1. 플랫폼별 설치
| 플랫폼 | 대략적 절차 | 주의 |
|---|---|---|
| Windows·iOS·Android | 스토어·공식 설치 후 SSO 로그인 | — |
| macOS | App Store 또는 Homebrew | Tailscale SSH(--ssh)는 샌드박스 App Store 버전에서 불가 → brew install tailscale 권장. brew 쪽은 MagicDNS가 약할 수 있어 ~/.ssh/config에 100.x를 직접 적는 실전 팁이 많음 |
| Linux | 패키지 설치 → systemctl enable --now tailscaled → tailscale up | SSH까지면 tailscale up --ssh |
| NAS·Docker·K8s | 공식 패키지·사이드카 | 태그·ACL로 서버 노드 분리 |
로그인 후 각 기기는 100.x.x.x 고정 사설 IP를 받는다. MagicDNS를 켜면 이름으로도 붙는다.
3.2. 실사용 확인 루틴
tailscale status— 노드 목록·온라인 여부tailscale ping <호스트>— direct(직접)인지 DERP(중계)인지- 집 리소스만 볼 계획이면 exit node가 아니라 서브넷 라우터인지 점검
- ACL에서 노트북→서버, 폰→Orca 포트가 막혀 있지 않은지 확인
3.3. 대표 시나리오
- 외부에서 홈서버·NAS·보안카메라 접속
- 개발 서버에 SSH·RDP·VS Code Remote / Cursor Remote
- CGNAT(통신사 공유 IP) 환경에서 ‘집 밖→집 안’ 우회
- Orca ADE 헤드리스 서버 + 노트북·모바일 페어링
- (선택) 카페에서 집 IP로 나가기 — exit node
4. 인터넷 IP·연결과 결제 앱
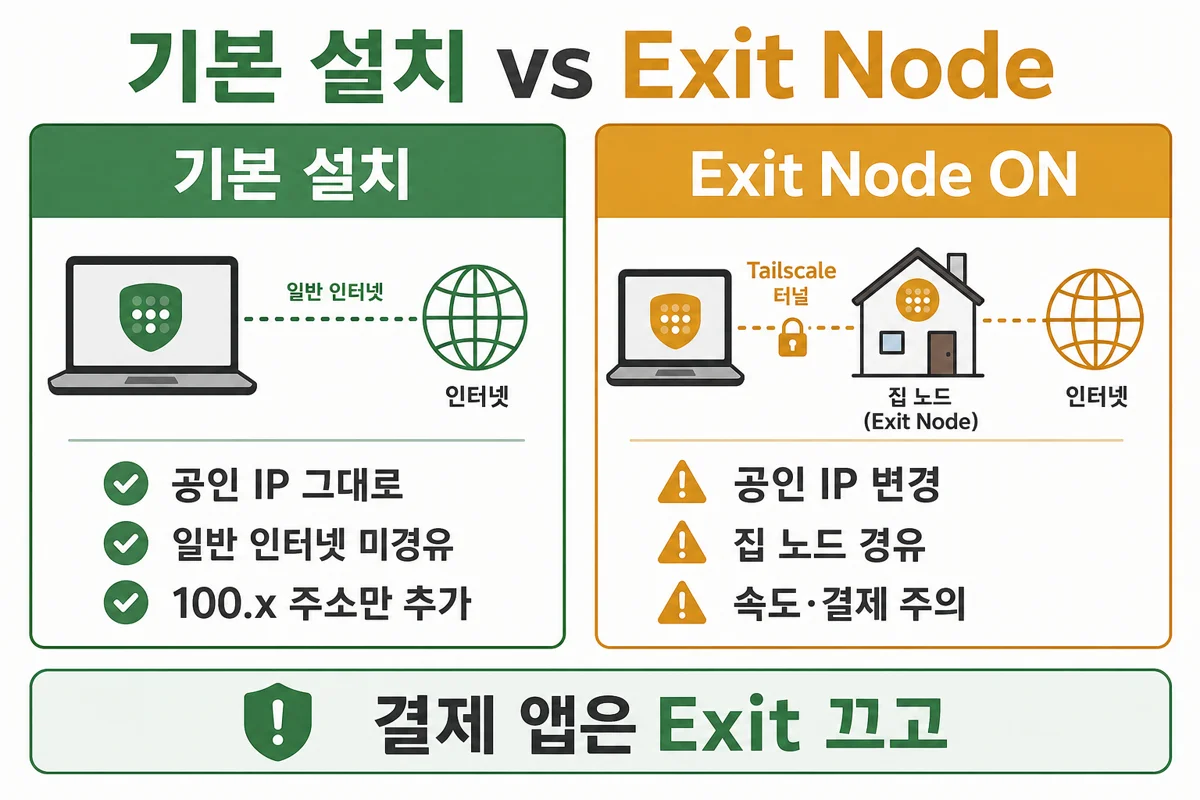 그림 3. 기본 설치는 공인 IP 유지, Exit Node ON일 때만 IP 변경·결제 앱 주의
4.1. 기본 설치만 했을 때
테일스케일을 켜 두면 추가 인터페이스와 100.x 주소가 생긴다. 집 Wi-Fi의 192.168.x.x와 공인 IP는 그대로다. 일반 인터넷(웹·스트리밍·게임)은 테일스케일을 거치지 않으므로, NordVPN식 ‘항상 VPN’과 달리 속도·연결이 평소와 같다고 보는 것이 맞다.
4.2. Exit node를 켰을 때만 IP가 바뀐다
모든 인터넷을 집 PC 등으로 내보내면 그때는 일반 VPN에 가깝다. 외부에서 보이는 IP가 집 쪽으로 바뀌고, 트래픽이 한 번 더 꺾이므로(hairpin) 지연·속도 저하가 날 수 있다. 기본값이 아니라 명시적으로 켠 옵션이다.
4.3. 삼성페이·애플페이·뱅킹
- exit node OFF + 기본 연결만: 대부분 결제 앱이 막히지 않는다.
- exit node ON: 지역·IP 이상 탐지로 결제·뱅킹이 거절될 수 있다 → 결제 전 exit node를 끈다.
- 일부 앱: VPN 프로필·가상 인터페이스 존재 자체만으로 실행을 거부한다 → 그때만 테일스케일 연결을 잠시 해제한다.
즉 ‘결제할 때마다 항상 꺼야 한다’는 상시 현상이 아니라, exit node·VPN 감지 앱이 겹칠 때의 이슈다.
5. 실사용 후기와 속도
Reddit·개발 블로그 쪽 평가는 대체로 “없으면 불편해지는 도구”, “복잡한 NAT·방화벽을 제대로 숨겨 줬다” 쪽이다. CGNAT 우회, 홈랩 원격, 개발 서버 상시 접속이 반복되는 성공 사례다.
불만 쪽도 솔직히 남는다. macOS App Store vs brew 분기, 리눅스 DNS·iptables 헬스체크 경고, YubiKey/GPG 포워딩의 까다로움, 그리고 속도.
5.1. 속도 병목은 대개 CPU와 연결 방식
| 관찰 | 내용 |
|---|---|
| CPU | 약한 SoC(라즈베리파이 등)를 exit/subnet 역할로 쓰면 처리량이 먼저 막힘. 커뮤니티 실측 예: Pi3 약 80Mbps, Pi4 약 240Mbps, 강한 x86에 직접 설치 시 수백 Mbps~1Gbps급 |
| Direct vs DERP | direct가 지연·처리량에서 유리. tailscale ping으로 확인 |
| Exit vs subnet | 집 장비만 볼 때는 exit node보다 서브넷 라우터가 맞음 |
| 공식 가이드 | 코어 수보다 클럭이 중요. 최적 환경에선 프로토콜 자체 상한이 10Gb/s급으로 언급됨 |
실전에서 속도를 올리려면 상시 라우팅 역할을 N100급 이상 미니PC·상시 서버에 두고, direct 연결을 유지하며, 집 리소스만 볼 때는 subnet router를 쓴다. 아주 특수한 환경에서는 100.x 대역이 캐리어급 NAT 예약 대역과 겹친다는 보고도 있으나, 일반 가정·사무실에서는 드물다.
6. Orca(ADE)와 다양한 기기 안전 연결
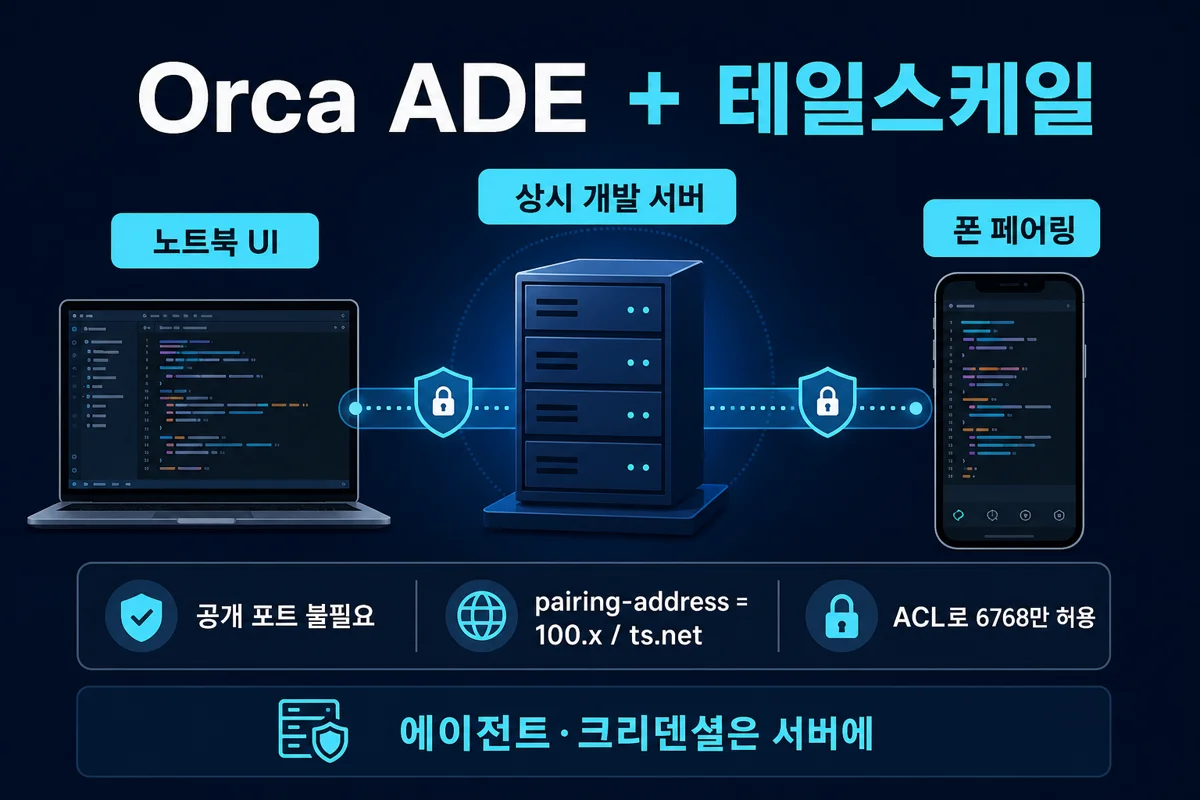 그림 4. 상시 개발 서버 + 노트북 UI + 폰 페어링 — pairing-address와 ACL(6768)
Orca(onorca.dev)는 Claude Code·Codex·Cursor Agent·OpenCode 등 코딩 에이전트를 병렬로 다루는 ADE(Agent Development Environment)다. 데스크톱·모바일 앱과 CLI를 제공하며, 공식 문서의 Remote Orca Servers는 이런 그림을 전제로 한다. 상시 서버가 worktree·터미널·에이전트 프로세스를 소유하고, 노트북·폰·브라우저는 그 런타임에 UI로만 붙는다. 서버와 클라이언트를 안전하게 잇는 네트워크 계층으로 문서가 테일스케일 IP·호스트명을 가장 쉬운 선택으로 안내한다.
6.1. 왜 원격 AI 코딩과 궁합이 좋은가
- 개발 머신·GPU 호스트에 공개 SSH·공개 Orca 포트를 열지 않아도 된다.
- MagicDNS(
*.ts.net)·100.x로 페어링 주소가 집 IP가 바뀌어도 안정적이다. - ACL로 “내 노트북·폰만 서버의 Orca 포트(예: 6768)에 닿게” 좁힐 수 있다.
- 모바일도 같은 tailnet이면
--mobile-pairing으로 QR·딥링크 페어링이 가능하다. - 에이전트 CLI·구독 로그인(Claude 등)은 서버 PATH·홈·크리덴셜을 쓰므로, ‘센 머신에만 로그인’해 두면 노트북을 바꿔도 세션 컨텍스트가 유지된다.
6.2. 서버에서 헤드리스 런타임 띄우기
orca serve는 데스크톱 창 없이 런타임만 띄운다. 클라이언트가 실제로 닿는 주소를 --pairing-address에 넣는다. 127.0.0.1은 같은 머신에서만 유효하므로 원격용으로 쓰지 않는다.
| 목적 | 예시 명령(서술) |
|---|---|
| 노트북 페어링 | orca serve --port 6768 --pairing-address devbox.tailnet-name.ts.net |
| 폰 페어링 | orca serve --pairing-address 100.x.x.x --mobile-pairing |
| JSON 출력 | 같은 명령에 --json을 붙여 스크립트·자동화에 사용 |
터미널에 찍힌 페어링 URL을 노트북 Orca Settings → Remote Orca Servers → Add Server에 붙여 넣고 연결한다. 브라우저 클라이언트가 있으면 페어링 데이터가 담긴 브라우저 URL도 함께 출력될 수 있다.
6.3. 노트북·폰·태블릿 체크리스트
| 점검 | 내용 |
|---|---|
| 같은 tailnet | 폰·노트북·서버가 모두 로그인·(필요 시) 승인된 상태 |
| ACL | 클라이언트 → 서버:6768(또는 지정 포트) 허용. 막히면 앱·방화벽보다 ACL을 먼저 의 |
| 도달성 | nc -vz <서버주소> 6768 등으로 포트 도달 확인 |
| 페어링 주소 | LAN IP만 넣으면 집 밖·다른 서브넷에서 실패. *.ts.net 또는 100.x 권장 |
| 크리덴셜 | Claude Code 등 로그인·키는 서버 쪽에 설치 |
| SSH 병행 | Orca SSH worktree로 원격 에이전트를 돌릴 수도 있다. 공개 포트 없이 붙이려면 SSH 호스트를 테일스케일 IP로 둔다 |
핵심 포인트: Orca 연결 실패 원인으로 문서가 반복하는 것은 방화벽만이 아니라 tailnet ACL과 잘못된 pairing-address다. 폰이 같은 Wi-Fi에 있어도 테일스케일 미접속·ACL 거부면 페어링이 실패한다.
6.4. 원격 AI 코딩 주변 워크플로
- Termux + 테일스케일로 폰에서 데스크톱 tmux·에이전트 세션에 붙기
- VS Code / Cursor Remote + Tailscale SSH(
tailscale up --ssh) - Claude Code Remote Control 등 벤더 자체 원격과 병행 — 네트워크 계층은 테일스케일이 담당하는 구성이 흔하다
- 집 NAS·시놀로지·미니PC를 서브넷 라우터로 두고, 개발 박스만 테일스케일 노드로 등록하는 혼합 구성
7. 역사와 회사 연혁
| 시점 | 내용 |
|---|---|
| 2019 | 구글 출신 Avery Pennarun(CEO), David Crawshaw, David Carney, Brad Fitzpatrick 창업. 본사 캐나다 토론토 |
| 2020-11 | Series A 약 1,200만 달러, Accel 주도 |
| 2022-05 | Series B(보도에 따라 약 1억~1.28억 달러대), 유니콘급 평가 |
| 2025-04 | Series C 1억 6,000만 달러, Accel 주도. 누적 조달 약 2.75억 달러, 포스트머니 기업가치 보도 약 14.5억~15억 달러 |
| 이름 | The Tail at Scale 논문에서 유래 |
Brad Fitzpatrick은 LiveJournal·memcached·Go 기여로 알려진 엔지니어라, 초기부터 기술 신뢰를 쌓는 데 도움이 됐다는 평가가 많다. 대안·인접 제품으로는 Headscale(자체 호스팅 코디네이션), ZeroTier, NetBird, Twingate, Netmaker 등이 자주 비교된다.
8. 가격과 가성비 (Pricing v4, 2026-04)
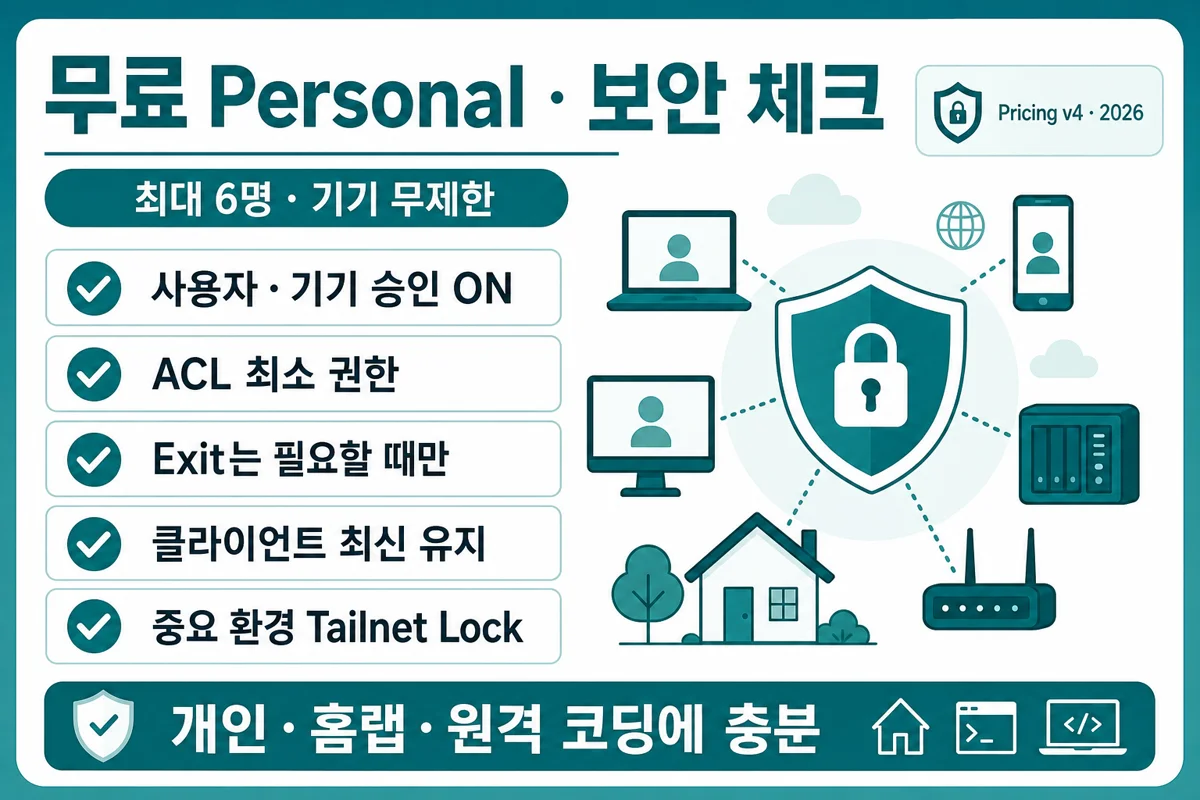 그림 5. Pricing v4 무료 Personal(최대 6명·기기 무제한)과 보안 체크 항목
2026년 4월 8일 Pricing v4로 개편됐다. 비즈니스는 사용량보다 좌석(seat) 중심으로 단순화됐고, Personal Plus는 폐지·무료 Personal로 흡수되는 방향이다.
| 플랜 | 대략 요금 | 핵심 |
|---|---|---|
| Personal (무료) | $0 | 최대 6명, 사용자 소유 기기 무제한, 태그 리소스 50, 임시(ephemeral) 노드 월 1,000분, 비상업·홈랩·개인용 |
| Standard | 사용자당 약 $8/월 | 팀·소규모 비즈니스 |
| Premium | 사용자당 약 $18/월 | 감사·고급 보안·관리 기능 강화 |
| Enterprise | 맞춤 | 대규모·컴플라이언스 |
유료로 넘어가는 갈림길:
- 사용자 6명 초과
- ACL 그룹 등 조직 관리가 무료 한도(커뮤니티·안내에 따르면 개인 플랜 ACL 그룹 제한 등)를 넘을 때
- 다수 호스트에 Tailscale SSH·태그 리소스를 대량 쓸 때(컨테이너 사이드카마다 태그 → 50개 한도 압박)
- 감사 로그·로그 스트리밍·MDM/EDR 연동·SCIM 등 조직 컴플라이언스가 필요할 때
- CI/CD ephemeral 노드가 월 1,000분을 자주 넘길 때(단, 오래 유지되는 임시 노드는 분 계산에서 제외되는 완화 조건이 안내된 바 있음 — 공식 FAQ 확인)
Reddit 등 반응은 개인·가족 쪽에선 “무료가 더 좋아졌다”는 호평이 많았고, 태그 50·임시 노드 분 한도는 헤비 자동화·CI 사용자에게 부담으로 지적됐다. 기존 유료 고객은 최소 약 1년 유예·소프트 리밋 안내가 있었다. 수치는 공식 pricing 페이지가 정본이다.
8.1. 가성비 한줄
- 개인·가족·홈랩·1인 원격 코딩: 무료로 충분한 경우가 대부분 → 가성비 최상위권
- 소규모 팀: Standard 좌석 비용 vs 전통 VPN 운영 인건비를 비교
- 컨테이너·CI 다수: 태그·ephemeral 한도를 실제 사용량에 대입. 비용이 커지면 Headscale 자체 호스팅을 검토
9. 보안 강점과 실제 이슈
9.1. 강점
- WireGuard 종단 간 암호화 — DERP 중계여도 내용 비노출
- 개인 키가 기기를 벗어나지 않음
- ACL 기반 최소 권한·제로 트러스트에 가까운 모델
- SSO·MFA를 기존 IdP에 위임, 키 자동 로테이션
- 공개 포트 없이 SSH·원격 데스크톱·Orca 포트 노출 회피
- Tailnet Lock·Headscale로 통제 평면 신뢰 축소 가능
9.2. 알아둘 한계
- 익명화·프라이버시 VPN이 아니다 (IP 숨김·검열 우회 목적이 아님)
- 코디네이션 서버(통제 평면)는 기본적으로 테일스케일 인프라를 어느 정도 신뢰해야 함
9.3. 공식 보안 게시판에서 눈에 띄는 사례
| ID | 요약 | 완화·비고 |
|---|---|---|
| TS-2025-004 | 잘 알려지지 않은 공유 이메일 도메인 사용자가 같은 tailnet에 묶일 수 있음. Reddit 제보. | 2025-05-22 이후 신규 tailnet에 사용자 승인 기본 ON. Gmail 등 대형·커스텀 도메인은 원래 분리 |
| TS-2025-005 등 | 자동화 인증 키가 로그에 남는 유형 | 패치·키 교체 |
| TS-2025-006 | 공유 서브넷 라우터에서 프로토콜 필터 미적용 등 ACL 우회 | 패치 |
| TS-2024-012 | 무료 Funnel이 피싱 호스팅에 악용된 사례 | 정책·감지 대응 |
| TS-2026-001 등 | macOS MDM 환경 권한 상승 등 클라이언트 이슈 | 최신 클라이언트로 갱신 |
| 2026년대 추가 | SSH·Serve·서비스 IP 관련 여러 공지(TS-2026-004 등) | changelog·bulletins 확인 |
대부분 특정 조건의 접근제어·로깅 결함이었고, 회사가 게시판을 공개·수정하는 편이다. ‘취약점 제로’는 아니지만, 설정(승인·ACL·최신 버전)으로 체감 위험을 크게 줄일 수 있다.
9.4. 실무 권장
- 커스텀 도메인 또는 GitHub/OIDC 등 명확한 IdP
- 사용자 승인·기기 승인 ON
- ACL을 최소 권한으로 (특히 Orca 포트·SSH)
- 중요 환경은 Tailnet Lock
- 클라이언트 자동 업데이트
- Funnel은 필요할 때만, 공개 범위 점검
10. 단점 정리
- Exit node 상시 ON — 속도·지역 인식·결제/뱅킹 마찰
- 약한 CPU를 라우팅 역할에 두면 처리량 급락
- 모바일 — VPN 인터페이스 상시로 배터리·다른 VPN과 동시 사용 제한(OS가 VPN 프로필 1개만 허용하는 경우)
- DNS·MagicDNS — 리눅스 resolved/iptables, macOS brew vs App Store 분기
- 코디네이션 서버 의존 — 신규 연결·재인증 장애 시 영향(이미 맺힌 P2P는 상대적으로 견딤)
- 익명화 기대로 쓰면 실망 — 목적 불일치
- 조직·자동화 헤비 — Pricing v4의 태그·ephemeral·좌석 비용
- 결제 앱 VPN 감지 — 소수 앱은 연결 자체를 잠시 꺼야 함
단점 대부분은 ‘특정 기능을 켰을 때’ 또는 ‘특정 환경’에 쏠린다. 일상은 기본 설치 + 필요할 때만 exit/subnet이 마찰이 적다.
11. 상황별 선택
| 상황 | 추천 |
|---|---|
| 1인·가족 홈랩, NAS·카메라 | Personal 무료 + 서브넷 라우터, exit는 필요할 때만 |
| 원격 코딩·Orca·GPU 박스 | 서버·노트북·폰 동일 tailnet, ACL로 6768/SSH만 개방, pairing-address는 *.ts.net 또는 100.x |
| 카페에서 집 IP로 웹만 | Exit node 짧게 ON → 결제 전 OFF |
| 팀 6명 초과·감사 로그 | Standard/Premium 견적 |
| 통제 평면까지 자체 운영 | Headscale 검토 |
| 익명 웹서핑 | 테일스케일 말고 상용 프라이버시 VPN |
12. 참고 자료
조사·교차 확인에 쓴 공개 출처다. 요금·보안 공지·KB는 수시로 바뀌므로 최종 확인은 원문을 본다.
- Tailscale 공식 사이트
- 요금표 (Pricing)
- 보안 게시판 (Security bulletins)
- 제품 변경 로그 (Changelog)
- 다운로드·설치
- Knowledge Base 허브
- MagicDNS
- Tailscale SSH
- Exit nodes
- Subnet routers
- ACLs
- Tailnet Lock
- DERP servers
- Tailscale Funnel
- WireGuard
- Headscale (자체 호스팅 코디네이션)
- Google 논문 The Tail at Scale
- Orca ADE (onorca.dev)
- Reddit r/Tailscale
13. 마무리
앞에서 다룬 테일스케일의 핵심만 짧게 정리한다.
- 메시·WireGuard·P2P가 본질이고, 기본 설치는 공인 IP·일반 인터넷을 바꾸지 않는다
- 전통 VPN과 달리 리소스 단위 최소 권한이 가능하지만, ACL·승인을 손봐야 의미가 있다
- 원격 코딩·Orca ADE는 공개 포트 없이 서버를 붙이는 용도로 궁합이 좋다
- 속도는 소프트웨어보다 노드 CPU·direct 여부·exit vs subnet을 먼저 본다
- 개인·홈랩은 무료 Personal(최대 6명·기기 무제한)로 충분한 경우가 많다
- 보안은 구조가 견고하나 TS-2025-004 등 설정·도메인·승인 이슈는 있었고, 최신 클라이언트·최소 권한이 방어선이다
- 요금·공지는 변동 가능 — 도입 직전 공식 pricing·security-bulletins를 확인한다
「테일스케일은 VPN을 ‘항상 우회’가 아니라 ‘내 기기만 잇는 안전한 사설망’으로 바꿔 쓰는 도구다.」 Orca·홈서버·노트북·폰을 같은 그물로 묶되, exit node와 ACL만 절제하면 결제 앱 마찰과 불필요한 속도 저하를 대부분 피할 수 있다.
자주 묻는 질문
- 테일스케일을 설치하면 공인 IP가 바뀌고 인터넷이 느려지나?
기본 설치만으로는 공인 IP가 바뀌지 않고, 일반 웹·스트리밍·게임 트래픽도 테일스케일을 거치지 않는다. 100.x 사설 주소가 추가될 뿐이다. IP가 바뀌는 것은 exit node를 명시적으로 켰을 때다.
- 삼성페이·애플페이가 안 돼서 테일스케일을 꺼야 하나?
exit node를 켠 상태에서 지역·IP 이상 탐지로 막히는 경우가 가장 흔하다. 기본 연결만 켠 상태에서는 대부분 문제없다. 일부 뱅킹·결제 앱은 VPN 인터페이스 자체를 감지해 거부하므로, 그때만 연결을 잠시 해제하면 된다.
- Orca(ADE)와 테일스케일은 어떻게 연결하나?
서버에서 orca serve에 --pairing-address로 테일스케일 호스트명 또는 100.x 주소를 넣고, 노트북 Orca의 Remote Orca Servers에 페어링 URL을 등록한다. 폰은 같은 tailnet 접속과 ACL 허용이 필요하고, --mobile-pairing을 쓸 수 있다. 127.0.0.1은 원격용으로 쓰지 않는다.
- 무료 Personal 플랜으로 충분한가? 언제 유료로 가나?
2026년 Pricing v4 기준 Personal은 최대 6명·사용자 기기 무제한·태그 리소스 50·임시 노드 월 1,000분이다. 개인·가족·홈랩·1인 원격 코딩은 무료로 충분한 경우가 많다. 6명 초과, 대량 태그·CI ephemeral, 감사 로그·SCIM·MDM 등 조직 기능이 필요하면 Standard·Premium을 본다.
- 전통 VPN과 가장 큰 차이는?
전통 VPN은 원격 사용자를 사내망 안에 넓게 넣는 편이고, 테일스케일은 신원·기기 확인 후 ACL로 허용한 리소스만 보이게 할 수 있다. 트래픽도 중앙 집중보다 기기 간 직접 연결이 기본이다. 설정 부담은 테일스케일 쪽이 훨씬 낮다.
- 속도가 느릴 때 무엇을 먼저 보나?
tailscale ping으로 direct인지 DERP인지 확인하고, exit/subnet 역할 기기의 CPU가 약한지 본다. 집 장비만 접근한다면 exit node 대신 서브넷 라우터가 맞다. 라즈베리파이보다 N100급 이상 상시 서버에 라우팅 역할을 두는 편이 커뮤니티 실측에서 유리하다.
- 보안상 가장 주의할 과거 이슈는?
TS-2025-004 공유 이메일 도메인 이슈가 대표적이다. 알려지지 않은 공유 도메인 사용자가 같은 tailnet에 묶일 수 있었고, 이후 신규 tailnet에 사용자 승인이 기본 활성화됐다. 커스텀 도메인·대형 SSO, 승인·ACL·최신 클라이언트로 대부분 완화된다.
- macOS에서 Tailscale SSH가 안 된다는데?
App Store 버전은 샌드박스 제약으로 --ssh가 동작하지 않는 경우가 많다. Homebrew로 설치한 클라이언트를 쓰는 실전 가이드가 흔하다. 대신 brew 쪽은 MagicDNS가 약할 수 있어 SSH config에 100.x를 직접 적는 방식이 자주 쓰인다.
- Headscale은 언제 쓰나?
코디네이션 서버까지 직접 운영해 테일스케일 SaaS 통제 평면에 대한 의존·비용을 줄이고 싶을 때다. 클라이언트 생태계는 테일스케일과 호환되는 오픈소스 대안이지만, 운영·업데이트·지원은 스스로 부담한다.
- Funnel·exit node는 항상 켜 둬도 되나?
권장하지 않는다. Exit node는 속도·결제·지역 서비스 마찰을 부르고, Funnel은 과거 피싱 악용 사례(TS-2024-012)처럼 공개 노출면이 생긴다. 필요할 때만 켜고 ACL·공개 범위를 최소로 유지하는 편이 안전하다.
- 본문에 나온 요금·보안·기능 링크는 어디서 확인하나요?
테일스케일 공식 사이트의 pricing·security-bulletins·Knowledge Base가 정본이다. 이 문서 하단 「참고 자료」에 MagicDNS·SSH·exit node·ACL·Funnel·Headscale·Orca ADE 링크를 모아 두었다. 도입 직전 원문으로 다시 확인한다.